Ratgeber
CRM-API-Integration: Schnittstellen planen, bauen und absichern
·12 Min. Lesezeit·digitalWAS solutions·Mit KI erstellt
 KI-generiertes Bild
Bei einer CRM-API-Integration wird Ihr CRM über Programmierschnittstellen (APIs) mit anderen Systemen verbunden: Website-Formulare, Buchhaltung, Shop, Telefonie, Ticketing oder Zeiterfassung. Kundendaten fließen dann automatisch hin und her, statt per Copy-and-paste oder CSV-Export übertragen zu werden. Das spart Zeit, verhindert doppelte Datensätze und schafft eine einzige verlässliche Datenbasis für Vertrieb, Service und Controlling. Dieser Leitfaden zeigt, welche CRM-Schnittstellen in der Praxis wichtig sind, welche Integrationsansätze es gibt, wie Sie in sieben Schritten vorgehen und worauf Sie bei Sicherheit und DSGVO achten müssen.
TL;DR
- Was es ist: Über eine CRM-API greifen andere Programme gezielt auf Objekte wie Kontakte, Deals und Pipelines zu, lesen sie aus oder ändern sie.
- Vier Wege: Direkte API-Anbindung, Middleware, Unified API oder eine All-in-One-Plattform, die viele Integrationen gar nicht erst nötig macht.
- Planung vor Code: Die meisten Integrationen scheitern an unklaren Datenmodellen, Zuständigkeiten und Fehlerfällen, nicht an der Programmierung.
- Sicherheit: Laut OWASP gehören fehlerhafte Autorisierung auf Objektebene und fehlerhafte Authentifizierung zu den größten API-Risiken.
- DSGVO: Sobald ein Dienstleister auf personenbezogene Kundendaten zugreifen kann, ist oft ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO nötig.
Inhaltsverzeichnis
- Was eine API-Anbindung im CRM konkret bedeutet
- Die wichtigsten CRM-Schnittstellen im Überblick
- Vier Integrationsansätze im Vergleich
- In 7 Schritten zur stabilen CRM-Integration
- Sicherheit: Wo CRM-APIs angreifbar sind
- DSGVO: Was bei Schnittstellen rechtlich zählt
- Unsere Sicht: Weniger Schnittstellen, bessere Daten
- Alles in einem System: digital scaleUp
- Häufige Fragen zur CRM-API-Integration
- Quellen
Was eine API-Anbindung im CRM konkret bedeutet
API steht für Application Programming Interface, auf Deutsch Programmierschnittstelle. Eine API legt fest, wie zwei Programme miteinander sprechen: welche Daten abgefragt werden dürfen, in welchem Format sie geliefert werden und wer dazu berechtigt ist.
Eine API-Integration verbindet also Softwareanwendungen für den Datenaustausch. Dabei kommunizieren Systeme standardisiert über definierte Endpunkte, auch wenn sie in völlig unterschiedlichen Programmiersprachen geschrieben sind. Eine CRM-API ermöglicht konkret den programmatischen Zugriff auf Objekte wie Kontakte, Deals und Pipelines.
In der Praxis sieht das so aus:
- Lesen (GET): Die Buchhaltung fragt die aktuelle Rechnungsadresse eines Kunden ab.
- Anlegen (POST): Ein Kontaktformular auf der Website erzeugt automatisch einen neuen Lead.
- Aktualisieren (PUT/PATCH): Der Status eines Deals wechselt auf „gewonnen“, sobald im Shop bezahlt wurde.
- Benachrichtigen (Webhook): Das CRM meldet anderen Systemen aktiv, dass sich etwas geändert hat, statt dass diese ständig nachfragen müssen.
Der Unterschied zur Schnittstelle im weiteren Sinn: „CRM-Schnittstelle“ wird im Alltag oft für jede Art von Datenverbindung verwendet, also auch für CSV-Importe, E-Mail-Postfach-Anbindungen oder fertige Plug-ins. Die API ist die technische Grundlage, auf der die meisten modernen Schnittstellen aufbauen. Wer von einer API-Anbindung spricht, meint in der Regel eine automatisierte Verbindung in Echtzeit oder nahezu in Echtzeit.
Die wichtigsten CRM-Schnittstellen im Überblick
Nicht jede Integration bringt gleich viel. Die folgende Übersicht zeigt typische Verbindungen in kleinen und mittleren Unternehmen und ihren Nutzen.
| Verbundenes System | Typischer Datenfluss | Nutzen im Alltag |
|---|---|---|
| Website und Formulare | Anfrage → neuer Lead im CRM | Kein manuelles Abtippen, schnellere Reaktionszeit |
| E-Mail und Kalender | Mails und Termine → Kundenakte | Vollständige Historie pro Kontakt |
| Buchhaltung und ERP | Stammdaten ↔ Rechnungen, Zahlungsstatus | Keine doppelten Adressen, offene Posten im Vertrieb sichtbar |
| Zeiterfassung | Erfasste Stunden → Projekt und Kunde | Abrechnungsfähige Zeiten ohne Medienbruch |
| Ticketing und Support | Tickets ↔ Kundenkonto | Service sieht Verträge, Vertrieb sieht Probleme |
| Telefonie | Anrufe → Gesprächsnotiz und Kontakt | Anrufer wird erkannt, Gespräch dokumentiert |
| Onlineshop | Bestellungen → Kundenhistorie | Umsatz und Kaufverhalten pro Kunde |
| Geräte und Maschinen (IoT) | Störmeldungen → Serviceticket | Proaktiver Service statt Reaktion auf Beschwerden |
Gerade der letzte Punkt gewinnt bei Dienstleistern mit technischem Außendienst an Bedeutung. Wenn Anlagen, Fahrzeuge oder Gebäudetechnik selbst Daten senden, braucht es eine stabile Mobilfunkanbindung im Feld. Für die Verwaltung vieler Geräte-SIMs bietet sich ein zentrales IoT-SIM-Management-Portal an, damit nachvollziehbar bleibt, welches Gerät welche Daten an Ihre Systeme liefert. Dieselbe Disziplin gilt dann im CRM: Jede Meldung muss eindeutig dem richtigen Kunden zugeordnet werden, und kein Gerät darf fremde Datensätze lesen.
Praxis-Tipp: Starten Sie mit den zwei oder drei Verbindungen, bei denen heute am meisten Daten von Hand übertragen werden. Dort ist der Effekt sofort messbar.
Vier Integrationsansätze im Vergleich
Eine API-Integration ist keine rein technische Entscheidung, sondern eine strategische Architekturfrage. Sie legen fest, wer die Kontrolle über Datenflüsse behält, wer Fehler behebt und wie abhängig Sie von einzelnen Anbietern werden. Das Ziel bleibt in jedem Fall dasselbe: eine Single Source of Truth für Kundendaten.
| Ansatz | So funktioniert es | Stärken | Schwächen | Passt für |
|---|---|---|---|---|
| Direkte API-Anbindung | Eigene Programmierung von System A zu System B | Volle Kontrolle, exakt auf den Prozess zugeschnitten | Entwicklungs- und Wartungsaufwand, Know-how nötig | Wenige, geschäftskritische Verbindungen |
| Middleware / iPaaS | Eine Zwischenschicht steuert alle Datenflüsse zentral | Übersicht, wiederverwendbare Workflows | Zusätzliches System, laufende Lizenzkosten, neue Fehlerquelle | Viele Systeme mit komplexer Logik |
| Unified API | Eine Schnittstelle, die viele CRM-APIs in ein einheitliches Datenmodell übersetzt | Schnell, wenn Sie selbst Software anbieten | Kleinster gemeinsamer Nenner, Spezialfelder fehlen oft | Softwarehersteller, die viele CRMs anbinden müssen |
| All-in-One-Plattform | CRM, Zeiterfassung, Tickets, Dokumente in einem System | Keine internen Schnittstellen, ein Datenmodell, ein Ansprechpartner | Wechsel bestehender Einzeltools nötig | KMU mit Tool-Chaos und hohem Abstimmungsaufwand |
Unified-API-Anbieter überführen verschiedene CRM-APIs in ein gemeinsames Datenmodell und verkürzen so den Entwicklungsaufwand deutlich. Das lohnt sich vor allem für Softwarehersteller, deren Kunden unterschiedliche CRMs nutzen. Für ein Unternehmen, das seine eigenen Abläufe verbinden will, ist das selten der passende Weg.
Die wichtigste Frage stellen viele zu spät: Muss diese Schnittstelle überhaupt existieren? Jede Integration zwischen zwei Einzeltools ist Code, der gepflegt, überwacht und bei jedem Update geprüft werden muss. Wenn CRM, Zeiterfassung und Ticketing ohnehin auf denselben Kundendatensatz zugreifen, entfällt diese Arbeit vollständig.
Bevor Sie Systeme verbinden, lohnt ein Blick darauf, welche Kundenkontaktpunkte Sie überhaupt abbilden wollen. Ein Ansatz, der Kundenorientierung als Grundlage für integriertes Marketing versteht, hilft, Datenflüsse entlang der tatsächlichen Customer Journey zu planen, statt entlang vorhandener Tools.
In 7 Schritten zur stabilen CRM-Integration
Viele CRM-Integrationen scheitern, bevor der erste Request erfolgreich durchläuft, weil zu früh programmiert und zu spät geplant wird. Diese Reihenfolge hat sich bewährt:
- Prozess beschreiben, nicht Tool. Schreiben Sie auf, was fachlich passieren soll: „Bezahlte Shop-Bestellung erzeugt Kundenakte und Folgeaufgabe für den Vertrieb.“ Erst danach geht es um Endpunkte.
- Führendes System festlegen. Pro Datenfeld muss klar sein, wo die Wahrheit liegt. Die Rechnungsadresse führt etwa die Buchhaltung, die Ansprechpartner führt das CRM. Ohne diese Regel überschreiben sich Systeme gegenseitig.
- Datenmodell abgleichen (Mapping). Welche Felder entsprechen sich? Wie werden Pflichtfelder, Länderformate, Umlaute und Dubletten behandelt? Ein Mapping-Dokument in Tabellenform reicht für den Anfang.
- Richtung und Takt bestimmen. Einweg oder bidirektional? Echtzeit per Webhook oder zeitgesteuerter Abgleich alle 15 Minuten? Bidirektionale Echtzeit klingt gut, ist aber am aufwendigsten.
- Authentifizierung und Rechte klären. Eigener technischer Benutzer, minimale Berechtigungen, sichere Ablage von API-Schlüsseln und Tokens. Schlüssel gehören in einen Passwort- oder Secret-Manager, nicht in Tabellen oder Chatverläufe.
- Fehlerfälle einplanen. Was passiert, wenn ein System nicht erreichbar ist? Viele APIs begrenzen die Anzahl der Anfragen pro Zeitraum und antworten bei Überschreitung mit dem Statuscode 429. Eine robuste Integration wartet dann und versucht es erneut, statt Daten zu verlieren. Ebenso wichtig: abgelaufene Tokens (Statuscode 401) automatisch erneuern.
- Testen, überwachen, dokumentieren. Testen Sie mit realistischen Daten in einer Testumgebung, richten Sie Benachrichtigungen bei Fehlern ein und dokumentieren Sie, wer bei Störungen zuständig ist.
Checkliste für die Abnahme:
- Dubletten-Test bestanden
- Verhalten bei Ausfall eines Systems geprüft
- Protokollierung aktiv, ohne sensible Daten im Klartext
- Verantwortlicher für Betrieb benannt
- Löschkonzept auch für synchronisierte Kopien geklärt
Wer gerade ein neues CRM einführt, sollte Integrationen direkt in den Projektplan aufnehmen. Unsere Checkliste für die CRM-Einführung in 30 Tagen zeigt, an welcher Stelle das sinnvoll ist.
Sicherheit: Wo CRM-APIs angreifbar sind
Eine CRM-API ist ein direkter Zugang zu Ihren wertvollsten Daten: Namen, Telefonnummern, Vertragsdetails, Umsätze. Die OWASP Foundation veröffentlicht mit den API Security Top 10 die wichtigste Referenz zu API-Risiken. Drei Punkte sind für CRM-Integrationen besonders relevant.
Fehlerhafte Autorisierung auf Objektebene (BOLA)
Angreifer manipulieren die ID eines Objekts in einer Anfrage, zum Beispiel die Kundennummer, und erhalten so Zugriff auf fremde Datensätze. Laut OWASP kann diese Objekt-ID eine fortlaufende Zahl, eine UUID oder eine beliebige Zeichenkette sein. Die Gegenmaßnahme: Bei jedem API-Aufruf prüfen, ob der angemeldete Nutzer genau dieses Objekt sehen darf, nicht nur einmal beim Login.
Fehlerhafte Authentifizierung
OWASP stuft eine API als verwundbar ein, wenn sie unter anderem Credential Stuffing zulässt, also das automatisierte Durchprobieren geleakter Zugangsdaten. Auch „Passwort vergessen“-Funktionen sind laut OWASP wie Login-Mechanismen zu schützen. Rate Limiting, also die Begrenzung von Anfragen pro Zeitraum, erschwert solche Angriffe erheblich.
OAuth ist kein Freifahrtschein
Ein häufiger Denkfehler: „Wir nutzen OAuth, also sind wir sicher.“ OAuth regelt, welche Anwendung Zugriff erhält. Ob ein Nutzer einen bestimmten Kundendatensatz sehen darf, muss trotzdem die Geschäftslogik prüfen. Auch ein gültiges Token schützt nicht vor manipulierten IDs in einer Anfrage.
Minimum für jede CRM-Integration:
- Eigene API-Schlüssel pro Integration, nie geteilte Admin-Zugänge
- Berechtigungen nach dem Prinzip der geringsten Rechte
- Schlüssel regelmäßig rotieren und verschlüsselt speichern
- Zugriffe protokollieren und auf Auffälligkeiten prüfen
- Nicht mehr genutzte Integrationen sofort deaktivieren
Für die sichere Ablage von API-Schlüsseln, Tokens und Zugangsdaten im Team eignet sich ein Passwortmanager mit Ende-zu-Ende-Verschlüsselung wie KON-VAULT.
DSGVO: Was bei Schnittstellen rechtlich zählt
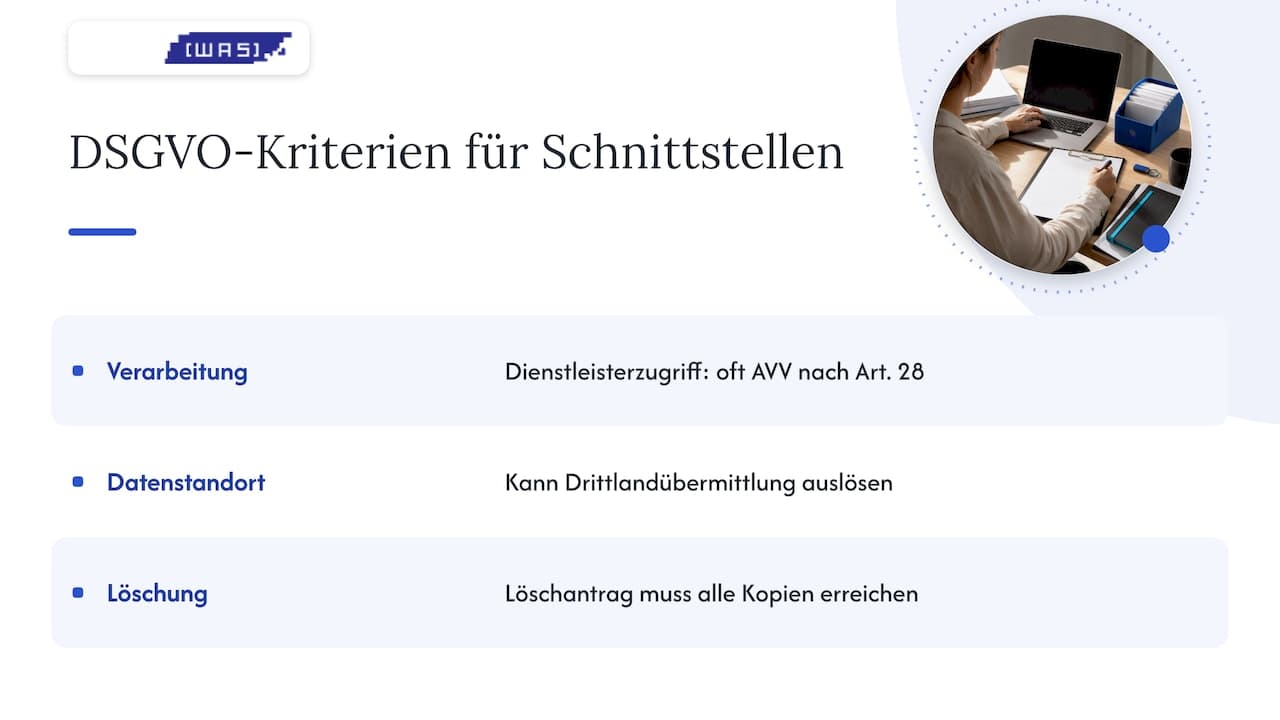
Jede Integration transportiert personenbezogene Daten in ein weiteres System. Damit stellen sich drei Fragen.
1. Wer verarbeitet die Daten? Wenn ein externer Dienstleister die Integration betreibt, wartet oder per Fernzugriff auf Kundendaten zugreifen kann, ist häufig ein Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO erforderlich. In einer Diskussion im Datenschutzforum des BfDI wird deutlich, dass schon die Ausgestaltung von Zugängen die Einordnung beeinflussen kann. Eine reine Vertraulichkeitsvereinbarung ersetzt den AVV in solchen Fällen in der Regel nicht. Klären Sie die Einordnung im Zweifel mit Ihrem Datenschutzbeauftragten, bevor Sie einem Freelancer oder einer Agentur Zugriff geben.
2. Wo liegen die Daten? Jede Schnittstelle zu einem Dienst außerhalb der EU kann eine Drittlandübermittlung auslösen. Prüfen Sie Serverstandorte aller beteiligten Systeme, auch die von Middleware und Automatisierungstools.
3. Wie wird gelöscht? Synchronisierte Daten existieren mehrfach. Ein Löschantrag nach Art. 17 DSGVO muss alle Kopien erreichen, auch die im angebundenen System.
Weitere Kriterien finden Sie in unserer Checkliste für DSGVO-konforme CRM-Software.
 KI-generiertes Bild
Unsere Sicht: Weniger Schnittstellen, bessere Daten
Wir sehen in Projekten mit kleinen und mittleren Unternehmen immer wieder dasselbe Muster: Ein CRM hier, eine Zeiterfassung dort, ein Ticketsystem für den Support, dazu Tabellen für Verträge. Jedes Tool für sich ist gut. Zusammen erzeugen sie Tool-Chaos, doppelte Datenpflege und Schnittstellen, die bei jedem Update brechen können.
Unser Ansatz ist deshalb bewusst ein anderer. Wir entwickeln unsere Software selbst, hosten Daten in Deutschland und führen Zeiterfassung, CRM, Aufgaben, Ticketing, Terminbuchung und Dokumente in einer Plattform zusammen. Die beste Schnittstelle ist oft die, die man nicht bauen muss.
Das heißt nicht, dass Integrationen überflüssig sind. Buchhaltung, Shop oder Telefonie gehören angebunden. Aber jede Verbindung sollte einen klaren fachlichen Zweck haben, ein führendes System, einen Verantwortlichen und eine Sicherheitsprüfung. Wer diese vier Punkte vor dem ersten Code klärt, spart später viel Aufwand.
Unser Rat an Geschäftsführer: Zählen Sie, wie oft pro Woche Kundendaten von Hand von einem System ins andere wandern. Diese Zahl ist der ehrlichste Indikator dafür, wo Integration oder Konsolidierung den größten Hebel hat.
— Tom Herold
Alles in einem System: digital scaleUp
Wenn Sie Ihre Kundendaten nicht über fünf Tools synchronisieren möchten, bündelt digital scaleUp CRM, Zeiterfassung, Aufgabenmanagement, Tickets, Terminbuchung, Dokumenten- und Vertragsmanagement, Checklisten, Auswertungen und KI-gestützte Automatisierung auf einer Plattform.
- Starter: 49 € pro Monat
- Business: 129 € pro Monat
- Hosting: Deutschland, DSGVO-konform
- Support: ein Ansprechpartner für Software, Hardware und IT-Service, mit 24/7-Hotline
Für individuelle Anbindungen an bestehende Systeme unterstützen wir mit Software-Entwicklung sowie Beratung und Strategie. Wie ein CRM speziell in kleinen Teams funktioniert, zeigt unser Leitfaden CRM für kleine Unternehmen.
Häufige Fragen zur CRM-API-Integration
Was heißt API-Integration?
Eine API-Integration verbindet zwei oder mehr Softwareanwendungen über ihre Programmierschnittstellen, damit sie automatisch Daten austauschen. Statt Informationen manuell zu übertragen, sendet ein System eine Anfrage an die API des anderen und erhält eine strukturierte Antwort. Im CRM-Umfeld betrifft das typischerweise Kontakte, Firmen, Deals und Aktivitäten.
Was ist eine API-Anbindung?
API-Anbindung ist ein anderer Begriff für die konkrete Verbindung eines Systems an die Schnittstelle eines anderen. Ein Beispiel: Ihr Kontaktformular ist per API an das CRM angebunden und legt jede Anfrage automatisch als Lead an. Der Begriff wird meist für automatisierte, laufende Verbindungen verwendet, nicht für einmalige Datenimporte.
Brauche ich Programmierkenntnisse für eine CRM-Schnittstelle?
Für fertige Konnektoren und einfache Automatisierungen nicht unbedingt. Sobald Daten in beide Richtungen fließen, Spezialfelder gemappt werden oder Sicherheitsanforderungen hoch sind, ist Entwicklungs-Know-how sinnvoll. Eine All-in-One-Plattform reduziert die Zahl nötiger Schnittstellen von vornherein.
Was ist der Unterschied zwischen API und Webhook?
Über eine API fragt ein System aktiv Daten ab oder sendet sie. Ein Webhook funktioniert umgekehrt: Das CRM meldet von sich aus, dass ein Ereignis eingetreten ist, etwa ein neuer Kontakt. Viele Integrationen kombinieren beides, um Daten aktuell zu halten, ohne ständig abzufragen.
Brauche ich einen AVV, wenn ein Dienstleister meine CRM-Integration baut?
Wenn der Dienstleister Zugriff auf personenbezogene Kundendaten hat oder haben kann, ist in vielen Fällen ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO nötig. Eine Vertraulichkeitsvereinbarung allein reicht dann meist nicht aus. Lassen Sie die Einordnung im Einzelfall von Ihrem Datenschutzbeauftragten prüfen.
Quellen
- CRM API integration: definition, examples, benefits, tools (Merge)
- OWASP API Security Top 10: API1:2023 Broken Object Level Authorization
- OWASP API Security Top 10: API2:2023 Broken Authentication
- BfDI-Forum: Begründen personenbezogene Zugangsdaten (k)eine Auftragsverarbeitung?
- Kundenorientierung im integrierten Marketing
- IoT-SIM-Management-Portal