Ratgeber
Passwörter sicher teilen: Die besten Methoden im Überblick
·Aktualisiert am ·7 Min. Lesezeit·digitalWAS solutions·Mit KI erstellt
 KI-generiertes Bild
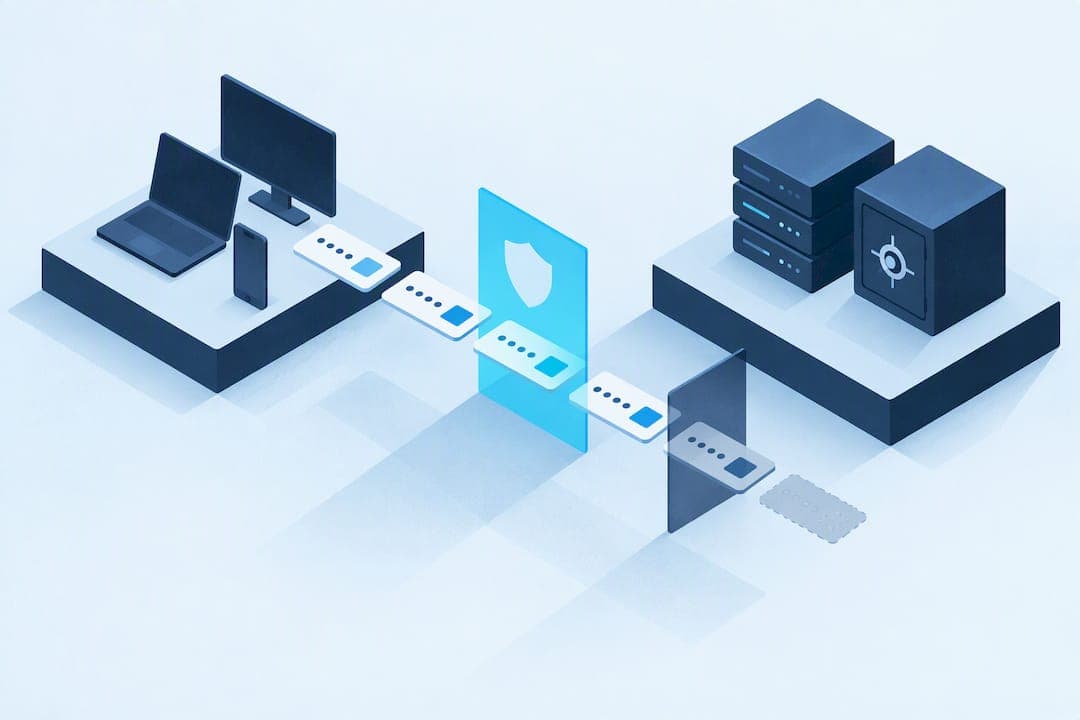
Für die meisten Anwendungsfälle gilt: Eine Passwortmanager‑Freigabe oder ein Ende‑zu‑Ende‑verschlüsselter Einmal‑Link ist die sicherste Wahl, wenn Sie Zugangsdaten weitergeben müssen. Beide Wege schützen die Vertraulichkeit, geben Ihnen Kontrolle über Ablauf und Ansichten, und lassen sich ohne technisches Spezialwissen bedienen. Prüfen Sie zusätzlich, ob das betroffene Konto per Zwei‑Faktor‑Authentisierung abgesichert ist, und planen Sie schon jetzt eine spätere Passwortänderung ein.
Kurz gesagt:
- Das Teilen sensibler Zugangsdaten sollte ausschließlich über Passwortmanager‑Freigabe oder verschlüsselte Einmal‑Links erfolgen, um Vertraulichkeit und Kontrolle zu gewährleisten.
- Unverschlüsselte Nachrichten auf E‑Mail, Chat‑Apps oder Notiz‑Apps gelten als unsicher und sollten durch verschlüsselte Kanäle ersetzt werden.
- Bei der Übergabe von Passwörtern ist es wichtig, Link und Passwort über getrennte Kanäle zu schicken und Zugriffsrechte nach Nutzung sofort zu widerrufen.
- Für Teams empfiehlt sich eine zentrale Lösung wie KON‑VAULT, die Zugriffsrechte, Protokolle und zeitliche Freigaben effizient verwaltet.
- Die technische Sicherheit hängt von Ende‑zu‑Ende‑Verschlüsselung, sicheren Schlüsseln und einer gut eingerichteten Widerrufsmöglichkeit ab.
Inhaltsverzeichnis
- Praktische Methoden zum sicheren Teilen im Vergleich
- Schritt für Schritt: So teilst du ein Passwort sicher
- Kurz erklärt: Warum diese Methoden technisch sicherer sind
- Betriebliche und persönliche Regeln für den Alltag
- Warum eine verwaltete Lösung für Teams sinnvoll ist
- Redaktionelle Einordnung: Wann Teilen sinnvoll bleibt
- Für Teams: KON-VAULT als verwaltete Lösung
- Quellen
- FAQ
Praktische Methoden zum sicheren Teilen im Vergleich
Nicht jede Methode eignet sich für jede Situation. Ein Familienkonto braucht andere Regeln als ein geschäftlicher Zugang, den mehrere Teammitglieder nutzen.
- Passwortmanager‑Freigabe: Geteilte Tresore erlauben es, einzelne Einträge mit festgelegten Rechten freizugeben, inklusive Protokollierung, wer wann zugegriffen hat.
- Einmalige verschlüsselte Links: Der Empfänger sieht das Passwort genau einmal, danach löscht sich der Link selbst; ein Ablaufdatum begrenzt zusätzlich das Zeitfenster.
- Verschlüsselte Container oder Dateien: Eine passwortgeschützte Datei kann als Alternative dienen, verlangt aber einen zweiten, unabhängigen Kanal für das Container‑Passwort.
- Plattformfunktionen wie AirDrop, Nearby Share oder der iCloud‑Schlüsselbund: Praktisch innerhalb eines Ökosystems, aber ungeeignet, sobald Empfänger ein anderes Betriebssystem nutzen.
E‑Mail, Chat‑Nachrichten oder Notiz‑Apps gelten dagegen als unsicher, weil die Inhalte oft unverschlüsselt auf Servern liegen, sich leicht weiterleiten lassen und selten automatisch gelöscht werden. Das BSI rät ausdrücklich von unverschlüsseltem Versand ab und empfiehlt stattdessen verschlüsselte Kanäle oder eben einen Passwortmanager. Wer regelmäßig Zugänge weitergibt, etwa in einem kleinen Team, fährt mit einer strukturierten Lösung deutlich besser als mit Einzelfall‑Improvisation per Messenger.
Schritt für Schritt: So teilst du ein Passwort sicher
Bevor Sie überhaupt etwas verschicken, lohnt sich ein kurzer Check: Ist der Empfänger eindeutig verifiziert? Wie sensibel ist der Zugang wirklich, ein Streaming‑Account oder ein Bankzugang? Und ist Zwei‑Faktor‑Authentisierung für das betroffene Konto aktiv?
Variante A, Passwortmanager nutzen:
- Wählen Sie den passenden Eintrag oder Tresor im Passwortmanager aus.
- Setzen Sie die Zugriffsrechte so eng wie möglich, meist reicht Lesezugriff ohne Bearbeitungsrecht.
- Definieren Sie ein Ablaufdatum für die Freigabe, sofern die Software dies unterstützt.
Variante B, Einmal‑Link mit Selbstzerstörung:
- Erzeugen Sie einen verschlüsselten Einmal‑Link über ein entsprechendes Tool.
- Legen Sie Ablaufzeit und Anzahl der erlaubten Ansichten fest, meist genügt eine einzige Ansicht.
- Übermitteln Sie das eigentliche Link‑Passwort über einen zweiten, unabhängigen Kanal, etwa einen Anruf statt einer Textnachricht.
Variante C, physische Übergabe oder Nearby Share: Wenn sich Sender und Empfänger im selben Raum befinden, ist eine direkte Übergabe per Zettel oder Nearby‑Funktion oft die einfachste und sicherste Lösung, weil kein Netzwerk involviert ist.
Nach dem Teilen bleibt eine Aufgabe: Bei sensiblen Zugängen sollten Sie das Passwort nach der Nutzung rotieren, den Zugriff des Empfängers widerrufen und im Passwortmanager kontrollieren, ob die Freigabe tatsächlich beendet wurde.
Profi-Tipp: Übermitteln Sie Link und Passwort niemals über denselben Kanal, sonst nützt die Verschlüsselung wenig, falls dieser eine Kanal kompromittiert ist.
Kurz erklärt: Warum diese Methoden technisch sicherer sind
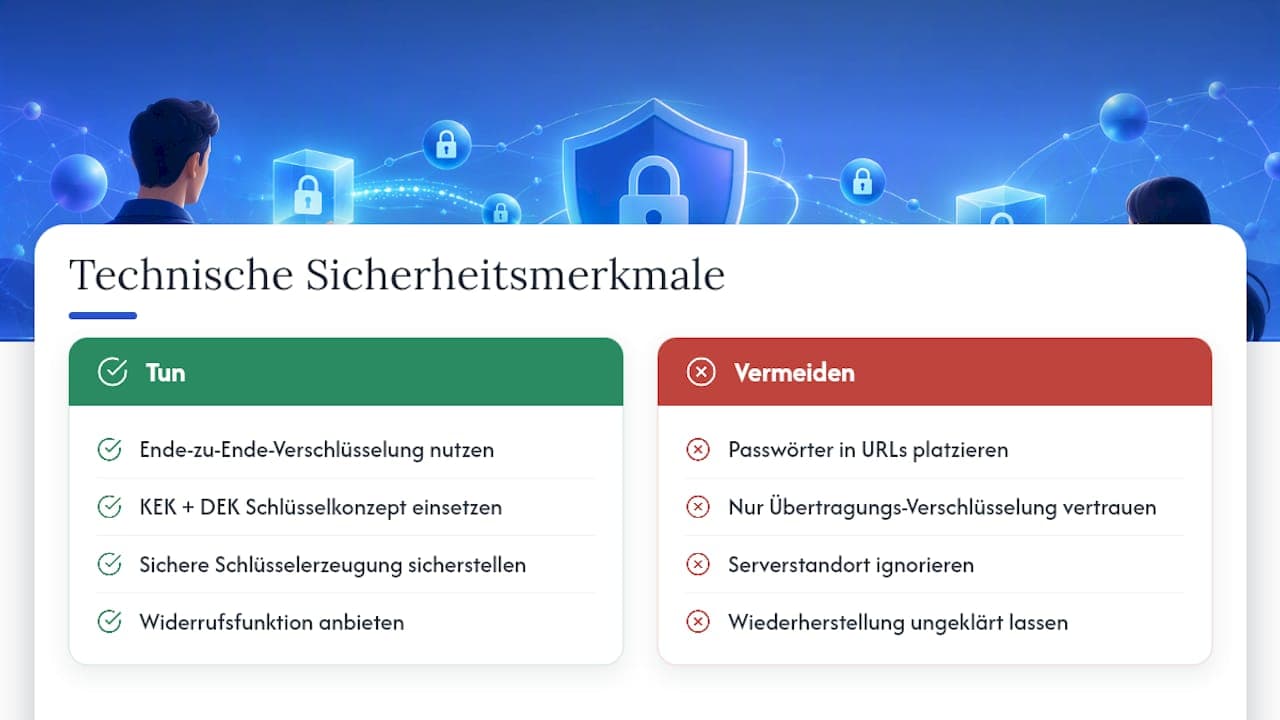
Der entscheidende Unterschied liegt zwischen Verschlüsselung während der Übertragung und Ende‑zu‑Ende‑Verschlüsselung. Bei Ersterer kann der Anbieter die Daten zwischenzeitlich lesen, bei Zweiterer nicht, da nur Sender und Empfänger die Schlüssel besitzen.
Im Hintergrund arbeiten seriöse Systeme oft mit einem zweistufigen Schlüsselkonzept: Ein Key Encryption Key schützt einen Data Encryption Key, wodurch sich Schlüssel rotieren lassen, ohne die eigentlichen Daten neu verschlüsseln zu müssen. Das OWASP Key Management Cheat Sheet empfiehlt genau dieses Vorgehen, ergänzt um sichere Schlüsselerzeugung und dokumentierte Pläne für den Fall einer Kompromittierung. Wichtig zudem: Ein Passwort sollte niemals als Klartext in einer URL stehen, da solche Parameter oft in Server‑Logs landen.
Die Möglichkeit zum Widerruf ist selbst eine Sicherheitsfunktion, keine Nebensache. Und auch der Serverstandort spielt eine Rolle, ebenso wie die Frage, wie ein Anbieter mit Wiederherstellung im Verlustfall umgeht.
 KI-generiertes Bild
Betriebliche und persönliche Regeln für den Alltag
Ein paar feste Regeln verhindern die meisten Probleme, bevor sie entstehen.
- Aktivieren Sie Zwei‑Faktor‑Authentisierung für jedes kritische Konto, nicht nur für die offensichtlichen.
- Vergeben Sie zeitlich begrenzte Zugriffsrechte statt dauerhafter Freigaben, die irgendwann in Vergessenheit geraten.
- Aktivieren Sie Protokollierung und Benachrichtigungen, damit ungewöhnliche Zugriffe sofort auffallen.
- Legen Sie eine Backup‑Strategie für Ihre Passwortdaten fest, unabhängig vom gewählten Tool.
Das BSI nennt starkes Masterpasswort, aktive Zwei‑Faktor‑Authentisierung, automatische Sperre nach Inaktivität und klare Backup‑Mechanismen als Mindestanforderungen an einen Passwortmanager. Wann sofort rotieren? Immer dann, wenn ein Empfänger das Unternehmen verlässt, ein Gerät verloren geht oder ein Zugriff protokolliert wird, den Sie nicht erklären können.
Warum eine verwaltete Lösung für Teams sinnvoll ist
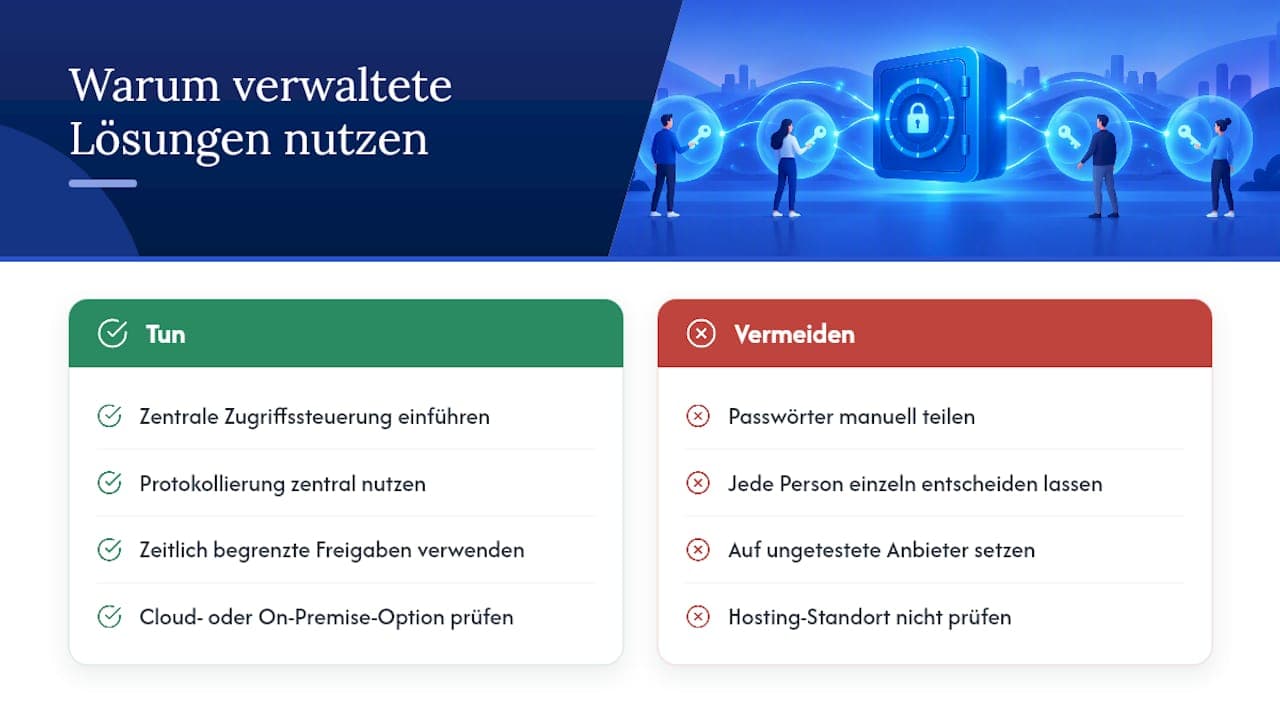
Sobald mehrere Personen regelmäßig Zugänge teilen, stößt manuelles Vorgehen an Grenzen. Genau hier setzt KON‑VAULT an, ein Passwort‑Manager für Teams mit Cloud‑ und On‑Premise‑Option. Die Software regelt Zugriffssteuerung, Protokollierung und zeitlich begrenzte Freigaben zentral, statt dass jede Person einzeln entscheidet, wie ein Passwort verschickt wird.
Einige Anbieter setzen auf eigene Softwareentwicklung mit deutschem Datenhosting sowie einen Ansprechpartner für Software, Hardware und IT‑Service. Viele Unternehmen vertrauen bereits auf solche Dienste, was durch positive Bewertungen online bestätigt wird. Wer prüfen möchte, ob KON‑VAULT zu den eigenen Abläufen passt, findet Details auf der Produktseite von KON‑VAULT.
 KI-generiertes Bild
Redaktionelle Einordnung: Wann Teilen sinnvoll bleibt
Komfort und Risiko stehen beim Passwort‑Teilen in einem ständigen Spannungsverhältnis, und die richtige Antwort hängt vom Kontext ab. Im Haushalt oder in der Familie ist eine geteilte Freigabe für Streaming oder WLAN unproblematisch, solange es sich nicht um Bank‑ oder Gesundheitsdaten handelt. In einem Geschäftskontext dagegen sollte jede Freigabe dokumentiert, befristet und widerrufbar sein, denn hier haftet am Ende jemand für den Zugriff.
Langfristig dürften Passkeys diese Debatte teilweise entschärfen, da sie den Bedarf am klassischen Passwort‑Teilen reduzieren. Für den Alltag heute bleibt die Frage trotzdem: Wie sensibel ist der Zugang, und wer muss wirklich darauf zugreifen?
— Tom
Für Teams: KON-VAULT als verwaltete Lösung
Wenn Ihr Team regelmäßig Zugänge teilt, lohnt sich eine zentrale Lösung statt einzelner Ad‑hoc‑Freigaben. KON‑VAULT bündelt Zugriffssteuerung, Audit‑Protokolle und DSGVO‑bewusstes Hosting an einem Ort.
 KI-generiertes Bild
- Zugriffsrechte lassen sich pro Person und pro Eintrag vergeben, nicht pauschal für den ganzen Tresor.
- Jede Freigabe wird protokolliert, sodass Sie im Zweifel nachvollziehen können, wer wann zugegriffen hat.
Mehr zu Funktionen und Optionen finden Sie auf der Produktseite von KON‑VAULT, inklusive der Möglichkeit, eine Demo anzufragen.
Quellen
Wer tiefer einsteigen möchte, findet bei den OWASP‑Empfehlungen zum Secrets Management konkrete Prinzipien zu Zugriffskontrolle und Widerruf. Praktische Hinweise zu Einmal‑Links liefert der Proton‑Beitrag zum sicheren Passwort‑Teilen, während der t3n‑Ratgeber den Ausblick auf Passkeys einordnet.
- OWASP — Key Management Cheat Sheet
FAQ
Wie kann ich Zugangsdaten sicher versenden?
Nutzen Sie eine Passwortmanager‑Freigabe oder einen Ende‑zu‑Ende‑verschlüsselten Einmal‑Link, niemals unverschlüsselte E‑Mails oder Chatnachrichten. Übermitteln Sie ein eventuelles Link‑Passwort über einen zweiten, unabhängigen Kanal.
Kann ich Passwörter und Passkeys teilen?
Klassische Passwörter lassen sich über Passwortmanager oder Einmal‑Links teilen, Passkeys dagegen sind an ein Gerät gebunden und nur eingeschränkt übertragbar. Die Definitionen und Möglichkeiten variieren je nach Anbieter und Betriebssystem.
Ist ein Passkey sinnvoll?
Für viele Konten reduziert ein Passkey das Risiko, weil kein Geheimnis mehr existiert, das gestohlen oder unsicher weitergegeben werden könnte. Für plattformübergreifendes Teilen ist die Technologie laut Fachberichten aber noch nicht überall praktikabel.
Welche App kann mir helfen, Passwörter sicher aufzubewahren?
Ein Passwortmanager mit starkem Masterpasswort, aktiver Zwei‑Faktor‑Authentisierung und automatischer Sperre erfüllt die Mindestanforderungen des BSI. Für Teams bietet sich zusätzlich eine Lösung wie KON‑VAULT an, die Zugriffssteuerung und Protokollierung zentral abbildet.