Ratgeber
Audit Trail für Dokumente: Pflichten, Inhalte, Umsetzung
·13 Min. Lesezeit·digitalWAS solutions·Mit KI erstellt
 KI-generiertes Bild
Ein Audit Trail für Dokumente ist der lückenlose Prüfpfad eines Dokuments. Er hält fest, wer es wann erstellt, geöffnet, geändert, geprüft, freigegeben, versendet oder gelöscht hat. Für Unternehmen in Deutschland ist das Pflicht. Wer Rechnungen, Verträge oder Buchungsbelege elektronisch führt, muss nach Abgabenordnung und GoBD nachweisen können, dass der ursprüngliche Inhalt feststellbar bleibt. Dieser Leitfaden zeigt, welche Angaben ein Prüfpfad braucht und wann er vorgeschrieben ist. Außerdem erfahren Sie, was revisionssichere Ablage bedeutet und wie Sie beides ohne Tool-Chaos in Ihre Abläufe bringen.
Kurz gesagt
- Audit Trail = Prüfpfad: ein chronologisches Protokoll aller Aktionen an einem Dokument mit Benutzer, Zeitstempel und Aktion, das sich nachträglich nicht verändern lässt.
- Rechtsgrundlage: § 146 Abs. 4 AO verbietet Änderungen, die den ursprünglichen Inhalt unkenntlich machen. Die GoBD verlangen dafür Unveränderbarkeit und die Protokollierung von Änderungen.
- Fristen: Buchungsbelege werden seit dem 1. Januar 2025 acht Jahre aufbewahrt, Handelsbücher und Jahresabschlüsse zehn Jahre, Handels- und Geschäftsbriefe sechs Jahre.
- Revisionssichere Ablage heißt: geordnet, vollständig, unverändert, geschützt vor unbefugtem Zugriff und während der gesamten Frist lesbar.
- Ohne Verfahrensdokumentation fehlt der Nachweis, dass Ihr System so arbeitet, wie Sie es angeben.
Inhaltsverzeichnis
- Was ein Audit Trail für Dokumente ist
- Welche Angaben ein vollständiger Prüfpfad enthält
- Audit Trail, Versionshistorie und Logfile im Vergleich
- Wann ein Prüfpfad in Deutschland Pflicht ist
- Welche Dokumente einen Audit Trail brauchen
- Revisionssichere Ablage: was der Begriff verlangt
- Compliance-Dokumentation: die Verfahrensdokumentation
- In sechs Schritten zum Audit Trail im Arbeitsalltag
- Typische Fehler in der Praxis
- Unsere Sicht: Nachvollziehbarkeit entsteht im Prozess
- Dokumente und Prozesse an einem Ort mit digital scaleUp
- Häufige Fragen zum Audit Trail
- Quellen
Was ein Audit Trail für Dokumente ist
„Audit Trail“ wird im Deutschen meist mit Prüfpfad übersetzt. Gemeint ist eine Protokollspur, die jeden relevanten Schritt im Lebenszyklus eines Dokuments festhält: von der Erstellung über Bearbeitung und Freigabe bis zur Archivierung oder Löschung.
Der Zweck ist Nachvollziehbarkeit. Ein Betriebsprüfer, ein Auditor nach ISO 9001 oder Ihr eigenes Controlling soll ohne Rückfragen erkennen können:
- Wer hat gehandelt (eindeutiger Benutzer, kein Sammelkonto)?
- Was wurde getan (angelegt, geändert, freigegeben, gelöscht)?
- Wann geschah es (Datum und Uhrzeit, idealerweise vom System gesetzt)?
- Woran wurde gearbeitet (Dokument, Version, betroffenes Feld)?
- Warum wurde geändert (Begründung, Ticket- oder Auftragsbezug)?
Entscheidend ist, dass der Prüfpfad selbst geschützt ist. Ein Protokoll, das ein Administrator unbemerkt bearbeiten kann, ist kein belastbarer Nachweis.
Welche Angaben ein vollständiger Prüfpfad enthält
Die folgende Übersicht zeigt die Felder, die in der Praxis zu einem belastbaren Audit Trail gehören.
| Feld | Inhalt | Beispiel |
|---|---|---|
| Benutzer | Eindeutige Person oder Systemprozess | m.keller@firma.de |
| Zeitstempel | Datum, Uhrzeit, Zeitzone | 14.10.2026, 09:42 MESZ |
| Aktion | Art des Vorgangs | Freigabe erteilt |
| Objekt | Dokument, Version, Datensatz | Rechnung RE-2026-0815, Version 3 |
| Vorher/Nachher | Alter und neuer Wert | Betrag 1.180,00 € → 1.218,00 € |
| Begründung | Anlass der Änderung | Korrektur Frachtkosten laut Lieferschein |
| Kontext | Gerät, Schnittstelle, Workflow-Schritt | Upload über Freigabe-Workflow |
| Status | Ergebnis des Vorgangs | Erfolgreich / abgelehnt |
Zwei Punkte werden oft übersehen: Lesezugriffe auf sensible Dokumente wie Personalakten oder Verträge und fehlgeschlagene Aktionen. Beides gehört in den Prüfpfad, wenn Sie Zugriffe auf schutzbedürftige Daten nachweisen müssen.
Audit Trail, Versionshistorie und Logfile im Vergleich
Die drei Begriffe werden oft vermischt. Sie beantworten aber unterschiedliche Fragen.
| Kriterium | Versionshistorie | Technisches Logfile | Audit Trail |
|---|---|---|---|
| Kernfrage | Was hat sich am Inhalt geändert? | Was ist im System passiert? | Wer hat wann was mit dem Dokument getan und warum? |
| Erfasst | Gespeicherte Inhaltsstände | Systemereignisse, Fehler, Logins | Aktionen, Prüfungen, Freigaben, Zugriffe, Löschungen |
| Zielgruppe | Bearbeiter | IT-Betrieb | Prüfer, Compliance, Geschäftsführung |
| Manipulationsschutz | Oft gering | Meist nicht als Nachweis ausgelegt | Zwingend |
| Nachweisfunktion | Eingeschränkt | Gering | Hoch |
Die Versionshistorie zeigt also den Inhaltsstand, das Logfile dient der Fehleranalyse. Erst der Audit Trail verbindet Inhalt, Person, Zeit und Entscheidung zu einem prüffähigen Nachweis. In guten Systemen greifen alle drei ineinander: Jede neue Version erzeugt automatisch einen Eintrag im Prüfpfad.
Wann ein Prüfpfad in Deutschland Pflicht ist
Ein Gesetz, in dem das Wort „Audit Trail“ steht, gibt es nicht. Die Pflicht ergibt sich aus Ordnungsvorschriften, die Unveränderbarkeit und Nachvollziehbarkeit verlangen.
Abgabenordnung und GoBD
Nach § 146 Abs. 4 AO darf eine Buchung oder Aufzeichnung nicht so verändert werden, dass der ursprüngliche Inhalt nicht mehr feststellbar ist. Auch Änderungen, bei denen offenbleibt, ob sie ursprünglich oder erst später gemacht wurden, sind unzulässig.
Die Finanzverwaltung konkretisiert das in den GoBD, den Grundsätzen zur ordnungsmäßigen Führung und Aufbewahrung von Büchern, Aufzeichnungen und Unterlagen in elektronischer Form. Das BMF-Schreiben zu den GoBD im amtlichen AO-Handbuch widmet der Unveränderbarkeit und Protokollierung von Änderungen ein eigenes Kapitel. Für die Praxis heißt das: Korrekturen sind erlaubt. Der ursprüngliche Wert, der Zeitpunkt und der Urheber müssen aber erhalten bleiben. Genau das leistet ein Audit Trail.
Handelsgesetzbuch und Aufbewahrungsfristen
 KI-generiertes Bild
Kaufleute müssen nach § 257 HGB Handelsbücher, empfangene Handelsbriefe, Kopien abgesandter Handelsbriefe und Buchungsbelege geordnet aufbewahren. Elektronische Wiedergaben sind zulässig, wenn sie den gesetzlichen Anforderungen entsprechen.
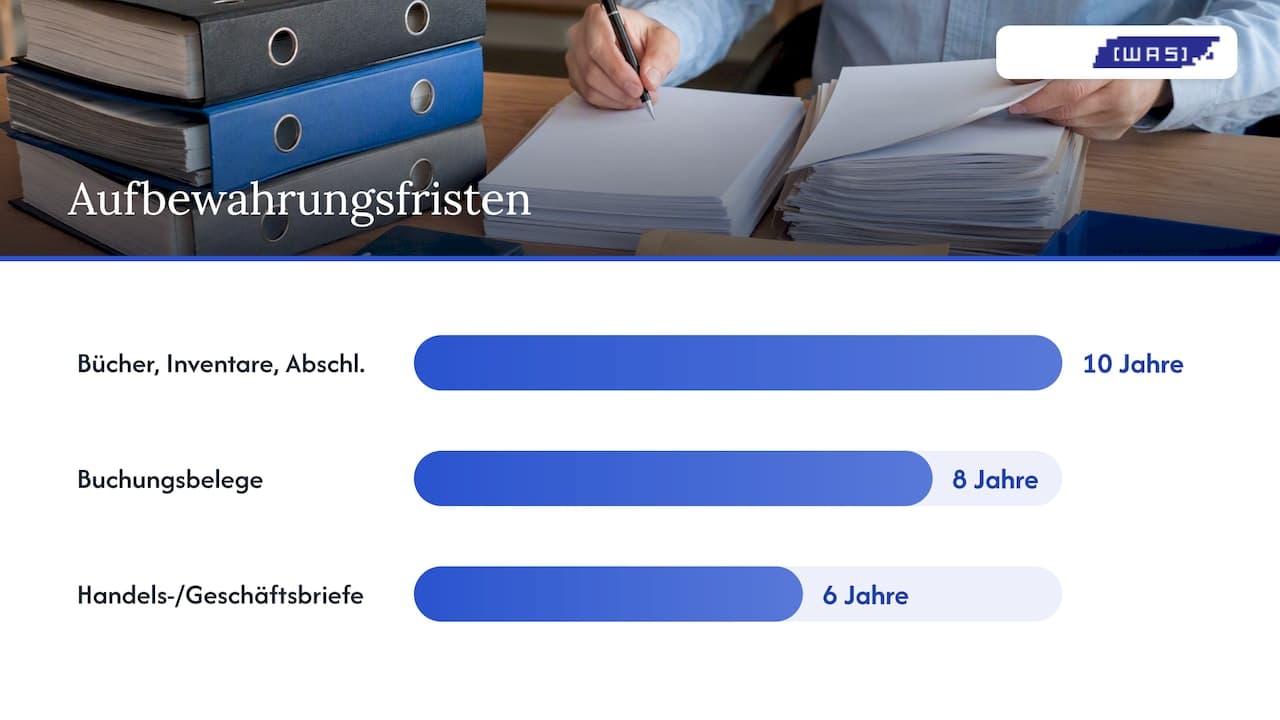
Mit dem Vierten Bürokratieentlastungsgesetz gilt für Buchungsbelege seit dem 1. Januar 2025 eine Frist von acht Jahren statt zehn. Ein Überblick:
| Unterlagen | Frist | Beispiele |
|---|---|---|
| Handelsbücher, Inventare, Jahresabschlüsse | 10 Jahre | Hauptbuch, Bilanz, Lagebericht |
| Buchungsbelege | 8 Jahre | Rechnungen, Quittungen, Kontoauszüge |
| Handels- und Geschäftsbriefe | 6 Jahre | Angebote, Auftragsbestätigungen, geschäftliche E-Mails |
Die Frist beginnt mit dem Schluss des Kalenderjahres, in dem das Dokument entstanden oder eingegangen ist. Der Audit Trail muss so lange verfügbar sein wie das Dokument selbst. Ein Prüfpfad, den das System nach zwölf Monaten überschreibt, erfüllt seinen Zweck nicht. Ob Sie eine Unterlage in Ihrem Fall länger aufbewahren müssen, etwa während einer laufenden Betriebsprüfung, klären Sie mit Ihrer Steuerberatung.
Branchenregeln mit eigener Pflicht
Einige Branchen haben ausdrückliche Vorgaben zur Unveränderlichkeit elektronischer Dokumente:
- Tierarztpraxen: Nach § 16 TÄHAV sind Verschreibungen und Nachweise zeitlich geordnet zu führen. Elektronische Dokumente müssen während der Aufbewahrungszeit jederzeit lesbar und unveränderlich sein.
- Sozialversicherung und Behörden: § 110a SGB IV verlangt, dass elektronische Wiedergaben bildlich und inhaltlich mit der Papierunterlage übereinstimmen und während der Frist verfügbar und unverändert lesbar sind.
- Qualitätsmanagement und regulierte Herstellung: Zertifizierte Managementsysteme und regulierte Branchen wie Medizinprodukte oder Pharma erwarten gelenkte Dokumente mit nachvollziehbarer Änderungshistorie. Die konkreten Anforderungen ergeben sich aus der jeweiligen Norm oder Aufsicht.
Was bei Mängeln droht
Die IHK-Muster-Verfahrensdokumentation zur Belegablage nennt die steuerlichen Folgen fehlender Ordnungsmäßigkeit: Betriebsausgaben können nicht anerkannt werden und das Finanzamt kann hinzuschätzen. Im Ernstfall drohen Bußgelder oder ein Steuerstrafverfahren. Der Audit Trail ist damit Ihr wichtigstes Argument, wenn ein Prüfer eine Änderung hinterfragt.
Welche Dokumente einen Audit Trail brauchen
Nicht jede Notiz braucht einen Prüfpfad. Diese Gruppen sollten Sie aber konsequent abdecken:
- Belege mit Belegfunktion: Rechnungen, Lieferscheine, Quittungen, Kontoauszüge, Verträge und Geschäftsbriefe. Die IHK-Muster-Verfahrensdokumentation verlangt, dass sie systematisch, vollständig, zeitgerecht und geordnet abgelegt werden.
- Freigabedokumente: Eingangsrechnungen, Bestellungen und Angebote ab einer Wertgrenze. Hier zählt, wer wann freigegeben hat. Wie das im Alltag aussieht, zeigt unser Leitfaden zum Rechnungsfreigabe-Workflow.
- Verträge und unterschriebene Aufträge: Versand, Öffnung und Signatur gehören in den Prüfpfad. Mehr dazu im Beitrag zur elektronischen Unterschrift für Aufträge.
- Prüf- und Wartungsprotokolle: Wer hat welche Anlage wann geprüft, mit welchem Ergebnis? Beispiele finden Sie bei den digitalen Checklisten und Prüfprotokollen.
- Richtlinien, Arbeitsanweisungen, QM-Dokumente: gelenkte Dokumente mit Prüfung, Freigabe und Gültigkeitsstand.
- Personenbezogene Daten: Kundendaten im CRM, Personalunterlagen, Arbeitszeitnachweise. Hier dokumentiert der Prüfpfad auch, wer Daten eingesehen hat.
Revisionssichere Ablage: was der Begriff verlangt
„Revisionssicher“ ist weder ein Gütesiegel noch ein gesetzlich definierter Begriff. Er beschreibt eine Ablage, die einer Prüfung standhält. Nach der IHK-Muster-Verfahrensdokumentation bedeutet das: Belege geordnet, sicher und unverändert aufbewahren. Dazu kommt eine Verfahrensdokumentation, die beschreibt, wie Belege fließen und wie sie vor unbefugtem Zugriff und Verlust geschützt sind.
In der Praxis lassen sich sechs Anforderungen ableiten:
- Vollständigkeit: Kein Dokument geht verloren, jedes erhält eine eindeutige Kennung.
- Ordnung: Ablage nach festen Regeln, Wiederfinden in angemessener Zeit.
- Unveränderbarkeit: Originale bleiben erhalten, Änderungen erzeugen neue Versionen.
- Nachvollziehbarkeit: Jeder Schritt ist im Audit Trail protokolliert.
- Zugriffsschutz: Rollen und Rechte, starke Passwörter, keine geteilten Konten.
- Verfügbarkeit: Lesbarkeit und Datensicherung für die gesamte Aufbewahrungsfrist, auch nach einem Systemwechsel.
Der Audit Trail ist damit ein Baustein der revisionssicheren Ablage, aber nicht die ganze Lösung. Ein unveränderbares Archiv ohne Zugriffsschutz ist genauso angreifbar wie ein sauberer Prüfpfad ohne Datensicherung.
Compliance-Dokumentation: die Verfahrensdokumentation
Die beste Software nützt wenig, wenn Sie nicht belegen können, wie Sie sie einsetzen. Diesen Nachweis liefert die Verfahrensdokumentation. Die IDR-Checkliste zur Verfahrensdokumentation beschreibt ihren Inhalt: den organisatorischen und technischen Ablauf von der Entstehung der Daten über Verarbeitung und Speicherung bis zum Wiederfinden und zur Sicherung. Dazu gehören Änderungs- und Freigabekonzepte, Änderungshistorien und Kontrollen.
Eine schlanke Verfahrensdokumentation für KMU umfasst typischerweise:
- Allgemeine Beschreibung: Unternehmen, Organisation, Verantwortliche
- Anwenderdokumentation: Welche Mitarbeitenden bearbeiten welche Dokumente?
- Technische Systemdokumentation: eingesetzte Software, Hosting, Schnittstellen
- Betriebsdokumentation: Datensicherung, Rechtevergabe, Protokollierung
- Internes Kontrollsystem: Freigaben, Vier-Augen-Prinzip, Stichproben
Auch die Datensicherung gehört laut GoBD ausdrücklich in die Verfahrensdokumentation. Wenn Sie noch keine Verfahrensdokumentation haben, ist die IHK-Vorlage ein guter Startpunkt.
In sechs Schritten zum Audit Trail im Arbeitsalltag
- Dokumentenarten erfassen: Listen Sie auf, welche Dokumente aufbewahrungs- oder freigabepflichtig sind. Ordnen Sie jeder Art eine Frist zu.
- Rollen festlegen: Wer darf erstellen, ändern, freigeben, löschen? Jede Person erhält ein eigenes Konto, Sammelzugänge entfallen.
- Prozess digital abbilden: Eingang, Prüfung, Freigabe und Ablage laufen in einem System, nicht über E-Mail-Anhänge und lokale Ordner. Jeder Medienbruch ist eine Lücke im Prüfpfad.
- Protokollierung aktivieren und schützen: Stellen Sie sicher, dass Änderungen, Freigaben und Löschungen automatisch protokolliert werden und niemand den Prüfpfad bearbeiten kann.
- Verfahrensdokumentation schreiben: Beschreiben Sie den Ablauf so, wie er tatsächlich läuft, und aktualisieren Sie die Dokumentation bei jeder Systemänderung.
- Regelmäßig prüfen: Ziehen Sie einmal im Quartal Stichproben. Lässt sich für eine beliebige Rechnung nachvollziehen, wer sie wann freigegeben hat? Wenn nicht, liegt die Lücke im Prozess.
Wie Sie Dokumente mit Prüfung, Freigabe und Gültigkeitsstand strukturiert lenken, beschreibt unser Praxisleitfaden zur Dokumentenlenkung im KMU.
Typische Fehler in der Praxis
- Geteilte Logins: Ein gemeinsames Konto wie „buchhaltung@“ macht jeden Prüfpfad wertlos, weil sich keine Person zuordnen lässt.
- Dateiablage auf Netzlaufwerken: Ordner zeigen höchstens das Änderungsdatum, aber nicht, wer was geändert hat.
- PDFs per E-Mail freigeben: Die Freigabe steckt im Postfach, nicht am Dokument.
- Zu kurze Log-Aufbewahrung: Protokolle werden nach wenigen Wochen gelöscht, die Belege aber acht Jahre aufbewahrt.
- Tool-Chaos: CRM, Ticketsystem, Ablage und Zeiterfassung protokollieren getrennt. Bei der Prüfung müssen Sie den Vorgang aus vier Systemen zusammensetzen.
- Systemwechsel ohne Migrationskonzept: Die Dokumente werden übernommen, die Prüfpfade nicht.
Unsere Sicht: Nachvollziehbarkeit entsteht im Prozess
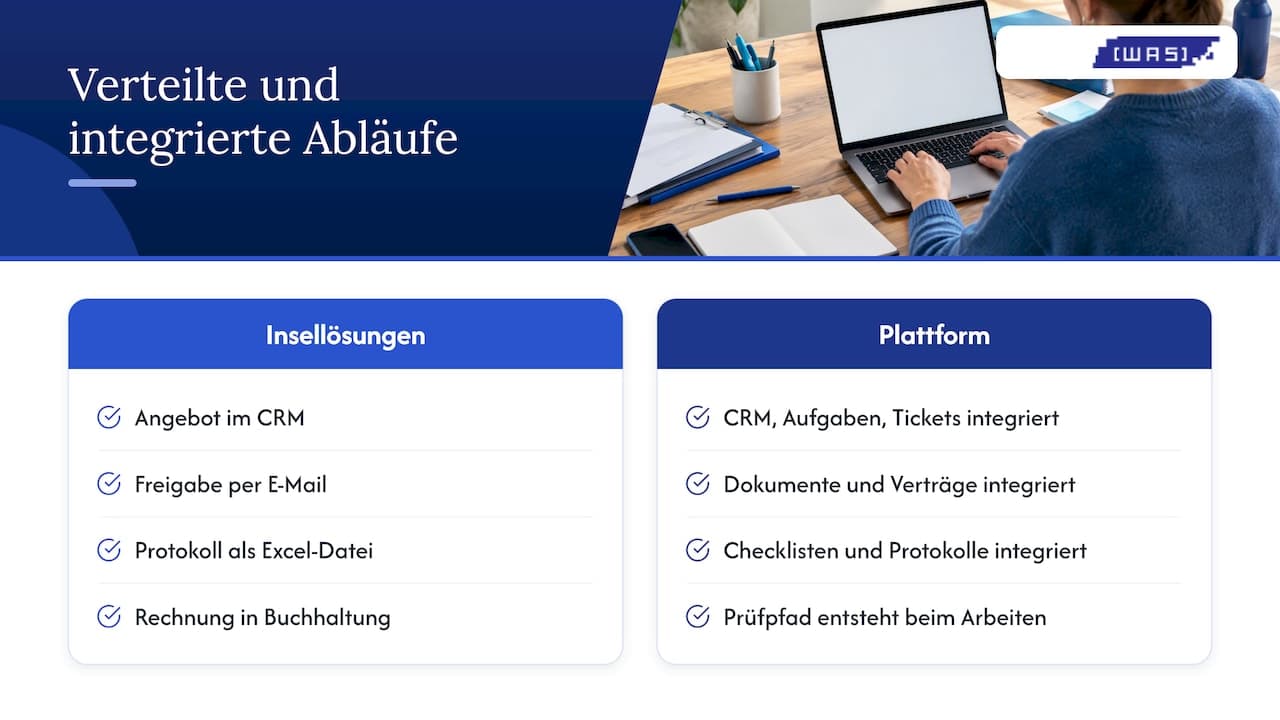
In Projekten mit kleinen und mittleren Unternehmen sehen wir immer wieder dasselbe Muster: Der Audit Trail scheitert selten an der Technik. Er scheitert an Abläufen, die über zu viele Werkzeuge verteilt sind. Ein Angebot entsteht im CRM, die Freigabe läuft per E-Mail, das Protokoll liegt als Excel-Datei auf dem Server und die Rechnung im Buchhaltungsprogramm. Jedes System führt sein eigenes Protokoll, aber niemand kann den Vorgang lückenlos nachvollziehen.
 KI-generiertes Bild
Deshalb setzen wir auf eine integrierte Plattform statt auf Insellösungen. Liegen CRM, Aufgaben, Tickets, Dokumente, Verträge, Checklisten und Protokolle in einem System, entsteht der Prüfpfad dort, wo gearbeitet wird. Genauso wichtig ist der Zugriffsschutz: Ein sauberer Audit Trail setzt voraus, dass jede Person ein eigenes Konto mit sicheren Zugangsdaten nutzt. Für viele unserer Kunden zählt außerdem, dass die Daten in Deutschland gehostet werden und die Lösung DSGVO-konform ist.
Unser Rat: Fangen Sie nicht mit der Frage nach der Software an, sondern mit Ihren fünf wichtigsten Dokumentenarten. Bilden Sie deren Weg vollständig ab. Der Rest folgt.
— Tom Herold
Dokumente und Prozesse an einem Ort mit digital scaleUp
Mit digital scaleUp bündeln Sie Dokumenten- und Vertragsmanagement, CRM, Aufgaben, Ticketing, Zeiterfassung, Checklisten, Protokolle und Auswertungen in einer Plattform. Die Software wird von digitalWAS selbst entwickelt, die Daten werden in Deutschland gehostet.
- digital scaleUp Starter: 49 € pro Monat
- digital scaleUp Business: 129 € pro Monat
- Passwortschutz für alle Konten: KON-VAULT mit Ende-zu-Ende-Verschlüsselung, in der Cloud für 19 € pro Nutzer und Monat oder On-Premise für 49 € pro Nutzer und Monat
Sie haben einen Ansprechpartner für Software, Hardware und IT-Service und dazu eine 24/7-Hotline mit persönlicher Betreuung. Über 500 Unternehmen vertrauen bereits auf digitalWAS.
Häufige Fragen zum Audit Trail
Was ist der Unterschied zwischen Audit Trail und Audit-Log?
Ein Audit-Log im technischen Sinn erfasst Systemereignisse wie Logins, Fehler oder Dienststarts und dient vor allem der IT-Überwachung. Ein Audit Trail ist fachlich ausgerichtet: Er dokumentiert, wer welches Dokument wann geändert, geprüft oder freigegeben hat, und ist gegen nachträgliche Änderungen geschützt. Im Alltag werden beide Begriffe oft gleichgesetzt. Prüfen Sie deshalb immer, was ein System tatsächlich protokolliert.
Reicht die Versionshistorie in Office- oder Cloud-Ablagen aus?
In der Regel nicht. Die Versionshistorie zeigt frühere Inhaltsstände, aber meist keine Freigaben, Lesezugriffe oder Begründungen, und Versionen lassen sich oft löschen. Für steuerlich relevante Belege brauchen Sie eine Ablage, die Änderungen unveränderbar protokolliert und in der Verfahrensdokumentation beschrieben ist.
Wie lange muss ein Audit Trail aufbewahrt werden?
Mindestens so lange wie das Dokument, auf das er sich bezieht. Für Buchungsbelege sind das seit 2025 acht Jahre, für Handelsbücher und Jahresabschlüsse zehn Jahre und für Geschäftsbriefe sechs Jahre. Die Frist beginnt mit dem Ende des Kalenderjahres, in dem das Dokument entstanden ist.
Ist „revisionssicher“ ein Zertifikat?
Nein. Der Begriff ist weder gesetzlich definiert noch ein geschütztes Siegel. Entscheidend ist, dass Ihr gesamtes Verfahren aus Software, Prozessen und Verfahrensdokumentation die Anforderungen der GoBD und der einschlägigen Aufbewahrungsvorschriften erfüllt.
Quellen
- § 146 AO: Ordnungsvorschriften für die Buchführung und für Aufzeichnungen
- GoBD im amtlichen AO-Handbuch des Bundesfinanzministeriums
- § 257 HGB: Aufbewahrung von Unterlagen, Aufbewahrungsfristen
- Handelskammer Hamburg: Aufbewahrung von Geschäftsunterlagen
- § 16 TÄHAV: Nachweise und Aufbewahrung
- § 110a SGB IV: Aufbewahrungspflicht
- IHK: Muster-Verfahrensdokumentation zur Belegablage
- IDR: Checkliste Verfahrensdokumentation