Ratgeber
Ende-zu-Ende-Verschlüsselung erklärt: Funktion, Grenzen und Schutz
·8 Min. Lesezeit·digitalWAS solutions·Mit KI erstellt
 KI-generiertes Bild
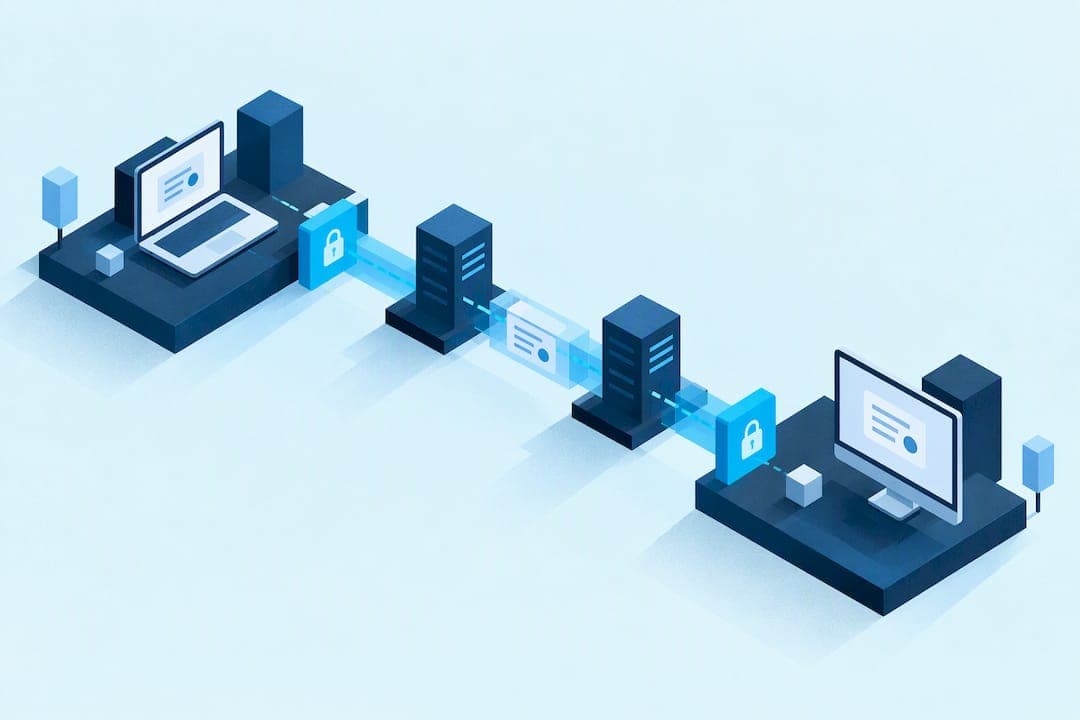
Ende-zu-Ende-Verschlüsselung verschlüsselt Daten ausschließlich auf den Endgeräten der Kommunikationspartner, sodass nur diese den Klartext lesen können. Während der Übertragung bleiben die Inhalte für Dritte, auch für den Dienstanbieter selbst, unlesbar. Das Verfahren sichert drei Ziele gleichzeitig: Vertraulichkeit, Authentizität und Integrität. Messenger, E-Mail und Cloud-Dienste setzen es inzwischen breit ein, wenn auch mit unterschiedlicher Konsequenz.
Kurz gesagt:
- Die Verschlüsselung schützt vor Datenlesung während der Übertragung, doch Metadaten und Gerätekompromittierungen bleiben weiterhin Risiken.
- Bei multi-Geräte-Setups wie Signal ist die Synchronisation komplex, was gelegentliche Lücken bei älteren Nachrichten oder Verifizierungen verursachen kann.
- Nutzer sollten primär bei Registrierungssperren und Sicherheitsnummern auf Kontrolle verzichten, statt nur auf die Kryptografie selbst.
- Cloud-Dienste verschlüsseln Dateien unterschiedlich, bei serverseitiger Verschlüsselung besteht der Zugriff auf unverschlüsselte Daten für Anbieter.
- Entscheidend für den Schutz sind Maßnahmen gegen Kontoübernahmen wie Zwei-Faktor-Authentifizierung und sichere Backups, nicht nur die Verschlüsselungsprotokolle.
Inhaltsverzeichnis
- Technische Funktionsweise: Schlüssel, Session-Keys, Double Ratchet und X3DH
- Anwendungsfälle: Messenger, E-Mail, Cloud und Videokonferenzen
- Sicherheitsbewertung und Grenzen: Metadaten, Gerätekompromittierung und Account-Takeover
- Praktische Schutzmaßnahmen für Nutzer und Organisationen
- Publisher-Perspektive: Wie digitalWAS E2EE in Unternehmenslösungen nutzt
- Was beim Thema Verschlüsselung oft übersehen wird
- KON-VAULT für Unternehmen, die Zugänge zentral absichern wollen
- FAQ
- Quellen
Technische Funktionsweise: Schlüssel, Session-Keys, Double Ratchet und X3DH
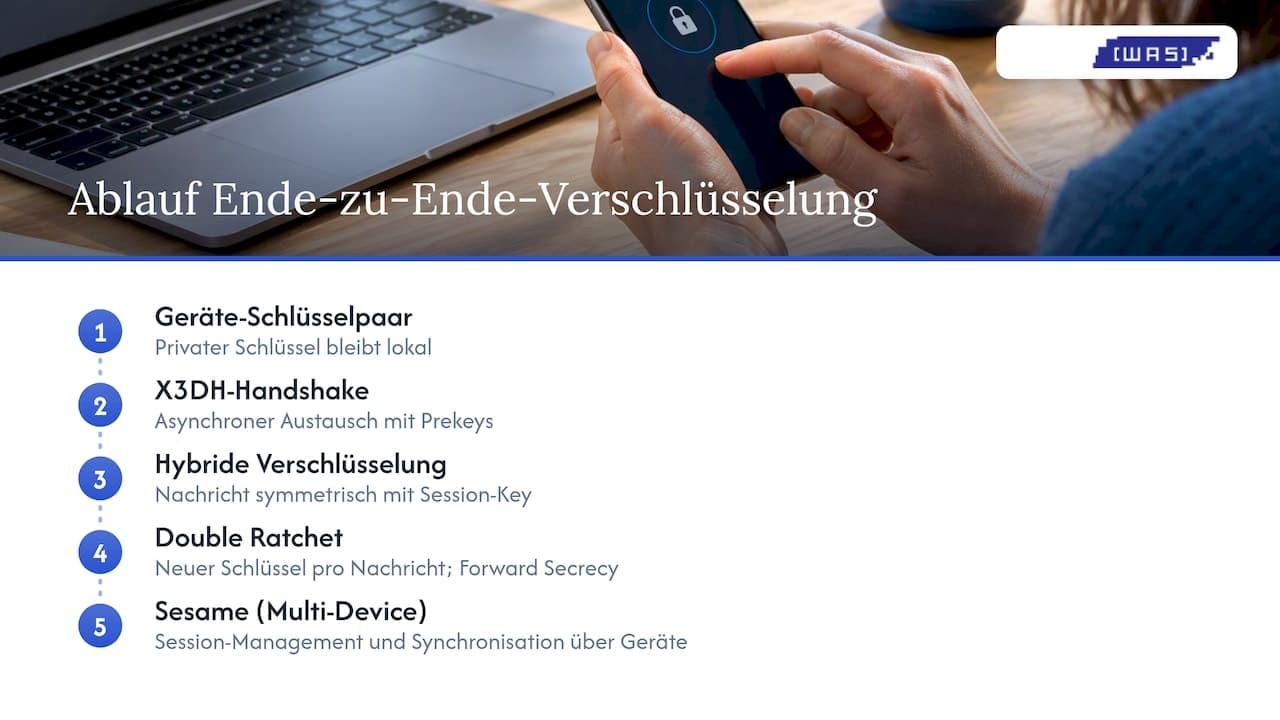
Jeder Teilnehmer besitzt ein Schlüsselpaar aus öffentlichem und privatem Schlüssel. Der private Schlüssel verlässt das Gerät nie, er bleibt lokal gespeichert. Der öffentliche Schlüssel wird geteilt und dient dazu, Nachrichten für genau diesen Empfänger zu verschlüsseln. Weil asymmetrische Kryptografie rechenintensiv ist, kommt in der Praxis ein hybrides Modell zum Einsatz: Der eigentliche Nachrichtentext wird mit einem kurzlebigen, symmetrischen Session Key verschlüsselt, und nur dieser Session Key wird asymmetrisch übertragen.
Moderne Messenger gehen noch einen Schritt weiter. Das Double Ratchet-Verfahren erzeugt für jede einzelne Nachricht einen neuen Schlüssel. Es kombiniert einen symmetrischen Ratchet mit periodischen Diffie-Hellman-Schritten und erreicht dadurch zwei Eigenschaften zugleich: Forward Secrecy, also den Schutz vergangener Nachrichten selbst bei späterem Schlüsselverlust, und eine Erholung nach Kompromittierung, wie die Signal-Spezifikation beschreibt. Ein gestohlener Schlüssel von heute entschlüsselt also weder die Nachrichten von gestern noch automatisch die von morgen.
Bevor dieser Ratchet überhaupt laufen kann, braucht es eine erste Verbindung zwischen zwei Geräten, die möglicherweise nie gleichzeitig online sind. Dafür existiert X3DH, ein asynchrones Schlüsselaustauschprotokoll. Es nutzt vorab hinterlegte Prekeys, sodass eine Konversation gestartet werden kann, auch wenn der Empfänger gerade offline ist.
Mit mehreren Geräten pro Nutzer wird es komplizierter: Jedes Gerät braucht eigene Schlüssel, und Nachrichten müssen zu allen aktiven Geräten synchron verschlüsselt werden. Signal löst das mit einem eigenen Session-Management-Algorithmus namens Sesame, der Initiierung und Wechsel von Sessions über mehrere Geräte hinweg regelt. Genau an dieser Stelle entstehen in der Praxis auch die meisten Synchronisationsprobleme, etwa wenn ein neues Gerät registriert wird und ältere Nachrichten nicht automatisch nachgeladen werden.
 KI-generiertes Bild
Anwendungsfälle: Messenger, E-Mail, Cloud und Videokonferenzen
Nicht jede Anwendung setzt E2EE gleich konsequent um. Die Unterschiede entscheiden darüber, wie viel Schutz am Ende tatsächlich ankommt.
- Messenger verschlüsseln den Nachrichtentext zuverlässig, Metadaten wie Kontaktlisten, Zeitstempel oder Gruppenmitgliedschaften bleiben jedoch häufig für den Anbieter sichtbar.
- Gruppenchats sind technisch aufwendiger als Einzelchats, weil jede Nachricht für mehrere Empfänger gleichzeitig abgesichert werden muss, ohne die Forward Secrecy zu verlieren.
- Bei E-Mail verlangen Standards wie S/MIME und OpenPGP eine eigene Schlüsselverwaltung durch den Nutzer, kombiniert aus symmetrischer Inhaltsverschlüsselung und asymmetrischer Schlüsselübertragung, was die Verbreitung im Alltag bremst.
- Cloud-Speicher unterscheidet sich stark je nach Anbieter: Clientseitige E2EE verschlüsselt Dateien bereits vor dem Upload, während viele Standard-Backups nur serverseitig verschlüsselt sind und der Anbieter technisch Zugriff hätte.
- Videokonferenzen stellen zusätzliche Anforderungen, weil Schlüsselaustausch und Verschlüsselung in Echtzeit ablaufen müssen, was E2EE bei großen Gruppenanrufen deutlich schwerer umsetzbar macht als bei Textnachrichten.
Sicherheitsbewertung und Grenzen: Metadaten, Gerätekompromittierung und Account-Takeover
E2EE verhindert zuverlässig, dass jemand die Daten während der Übertragung abfängt oder dass der Dienstanbieter selbst mitliest. Was es nicht verhindert, ist ebenso wichtig. Metadaten, also wer mit wem kommuniziert, wann und wie oft, bleiben häufig unverschlüsselt sichtbar. Und sobald ein Endgerät selbst kompromittiert ist, etwa durch Schadsoftware, liest der Angreifer den Klartext direkt dort, wo die Verschlüsselung längst aufgehoben wurde.
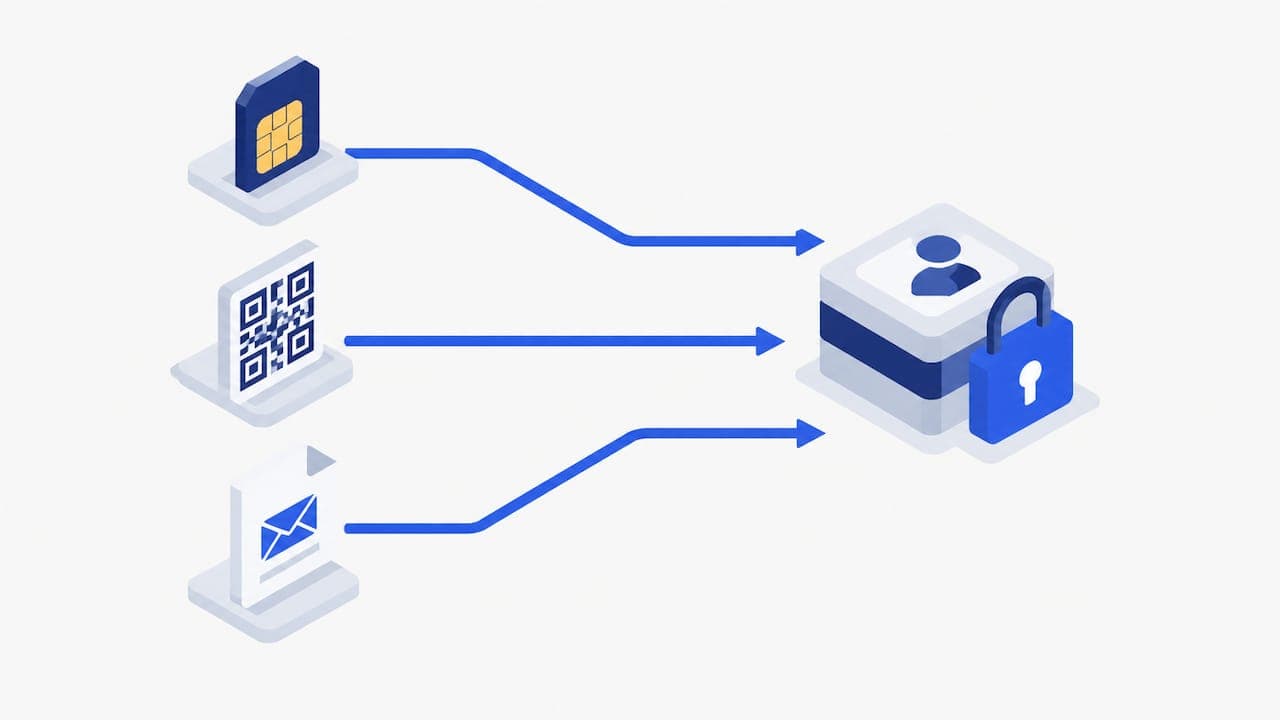
Ein Angriffspunkt, der in der Praxis zunehmend relevant wird, ist die Übernahme des Kontos selbst statt des Verschlüsselungsmechanismus. Methoden wie SIM-Swapping, betrügerische QR-Codes oder Phishing über vermeintliche Support-Nachrichten zielen genau darauf ab. Das BSI warnt ausdrücklich vor solchen Account-Takeover-Versuchen und empfiehlt Registrierungssperren, PIN-Schutz und grundsätzliches Misstrauen gegenüber Nachrichten, die sich als Support ausgeben.
 KI-generiertes Bild
Große Gruppen und Multi-Device-Setups bringen ein weiteres, eher strukturelles Problem mit sich: Synchronisationsfenster. Wird ein neues Gerät hinzugefügt oder ein Schlüssel erneuert, kann es kurze Zeitfenster geben, in denen ältere Nachrichten nicht verfügbar sind oder Verifizierungsstatus zurückgesetzt werden. Für besonders schützenswerte Daten in Behörden- und Unternehmensumgebungen regeln VS-Anforderungsprofile deshalb zusätzliche Anforderungen an Nutzer- und Schlüsselverwaltung, die über reine E2EE hinausgehen.
Praktische Schutzmaßnahmen für Nutzer und Organisationen
E2EE entfaltet ihre Wirkung nur, wenn das Umfeld mitzieht. Vier Maßnahmen bringen den größten Effekt:
- Geräte aktuell halten, Sperrcodes setzen und, wo verfügbar, Hardware-Schutzmechanismen wie eine Secure Enclave nutzen.
- Registrierungssperre und Sicherheitsnummern-Verifizierung aktivieren, um Account-Takeover und Man-in-the-Middle-Angriffe zu erschweren.
- Zwei-Faktor-Authentifizierung einschalten, wo der Dienst sie anbietet.
- Bei Backups bewusst entscheiden: Clientseitig verschlüsselte Backups schützen auch gegen Zugriff durch den Anbieter, reine Anbieter-Backups nicht automatisch.
Für Organisationen kommen Schulungen, klare Zugriffsrechte und ein zentrales Schlüsselmanagement hinzu, idealerweise mit dedizierter Schlüsselverwaltung statt improvisierter Lösungen.
Profi-Tipp: Registrierungssperre und Sicherheitsnummern-Check kosten zwei Minuten, verhindern aber genau jene Account-Übernahmen, die die eigentliche Verschlüsselung umgehen.
Publisher-Perspektive: Wie digitalWAS E2EE in Unternehmenslösungen nutzt
Es gibt Passwortmanagementsysteme mit Ende-zu-Ende-Verschlüsselung, die als Teil umfassender All-in-One-Plattformen bereitgestellt werden. Für Teams, die Zeiterfassung, CRM und IT-Services bereits aus einer Hand beziehen, zeigen die Kundenreferenzen, wie sich ein integrierter Ansatz gegenüber verstreuten Insellösungen auszahlt, insbesondere bei zentralem Schlüsselmanagement.
Was beim Thema Verschlüsselung oft übersehen wird
Die öffentliche Diskussion über E2EE dreht sich fast ausschließlich um das Protokoll selbst, um Double Ratchet, um Schlüssellängen, um die Frage, welcher Messenger die bessere Kryptografie hat. Das ist der kleinere Teil des Problems. Die tatsächlichen Einbrüche in geschützte Kommunikation passieren heute selten durch gebrochene Verschlüsselung, sondern durch übernommene Konten und kompromittierte Geräte. Ein Angreifer, der per SIM-Swap die Telefonnummer übernimmt oder über eine gefälschte Support-Nachricht an einen QR-Code kommt, braucht die Mathematik hinter Double Ratchet gar nicht zu knacken.
Wer E2EE also wirklich ernst nimmt, sollte zuerst bei der Registrierungssperre, der Geräteabsicherung und der Verifizierung von Sicherheitsnummern ansetzen, nicht bei der Frage, welches Protokoll theoretisch am elegantesten ist. Die Technik ist bei den etablierten Anbietern inzwischen solide. Die Lücke liegt beim Menschen, der auf eine gefälschte Support-Nachricht klickt. Genau diese Verschiebung der Aufmerksamkeit, weg vom Protokoll, hin zur Konto- und Gerätehygiene, ist der Punkt, den die meisten Ratgeber zu dem Thema auslassen.
— Tom
KON-VAULT für Unternehmen, die Zugänge zentral absichern wollen
Wer Passwörter und Zugänge im Team verwaltet, bekommt mit KON-VAULT eine Lösung, die Ende-zu-Ende-Verschlüsselung direkt in ein zentrales Schlüsselmanagement einbettet, statt sie als isoliertes Zusatzwerkzeug zu betreiben.
- Es existieren Cloud- und On-Premise-Varianten von KON-VAULT mit unterschiedlichen Preismodellen.
- Diese Varianten sind oft in übergreifende Plattformen eingebunden, sodass kein zusätzliches Tool neben anderen Anwendungen wie Zeiterfassung, CRM und Ticketing verwaltet werden muss.
- On-Premise-Optionen können sich für Unternehmen mit spezifischen Anforderungen an das Datenhosting eignen.
Details zu Funktionsumfang und Preisen gibt es auf der KON-VAULT-Produktseite.
FAQ
Was bedeutet die Ende-zu-Ende-Verschlüsselung bei WhatsApp?
Bei WhatsApp bedeutet es, dass Nachrichten, Anrufe und geteilte Dateien ausschließlich auf den Geräten der Chatpartner entschlüsselt werden können. WhatsApp selbst und Dritte auf dem Übertragungsweg sehen nur verschlüsselte Daten. Metadaten wie Kontaktlisten oder Zeitpunkte einer Nachricht fallen davon nicht automatisch unter denselben Schutz.
Wie funktioniert die End-zu-End-Verschlüsselung?
Jeder Teilnehmer erhält ein Schlüsselpaar, der Nachrichtentext wird mit einem kurzlebigen symmetrischen Schlüssel verschlüsselt, und nur dieser Schlüssel wird asymmetrisch an den Empfänger übertragen. Moderne Protokolle wie das Double Ratchet-Verfahren erzeugen dabei für jede Nachricht einen neuen Schlüssel, damit ein späterer Schlüsselverlust vergangene Nachrichten nicht gefährdet.
Wie kann ich eine E-Mail entschlüsseln?
Eine verschlüsselte E-Mail lässt sich nur mit dem passenden privaten Schlüssel öffnen, der beim Empfänger liegt und zum beim Versand genutzten Verfahren passt, etwa S/MIME oder OpenPGP. Ohne diesen privaten Schlüssel bleibt der Inhalt unlesbar, wie die technischen Richtlinien des BSI für diese Verfahren festlegen.
Was bedeutet Nachricht mit Ende-zu-Ende-Verschlüsselung?
Eine solche Nachricht ist bereits auf dem sendenden Gerät verschlüsselt und wird erst auf dem Gerät des Empfängers wieder entschlüsselt. Während der gesamten Übertragung, auch über die Server des Anbieters, bleibt sie für Dritte unlesbar.