Ratgeber
Serverstandort Deutschland bei SaaS: Was er wirklich absichert
·12 Min. Lesezeit·digitalWAS solutions·Mit KI erstellt
 KI-generiertes Bild
Ein Serverstandort in Deutschland heißt: Die Server, auf denen eine SaaS-Anwendung läuft und Ihre Daten liegen, stehen physisch in deutschen Rechenzentren. Das schafft eine gute Grundlage für Datenschutz, kurze Wege und klare Zuständigkeiten. Es macht einen Dienst aber nicht automatisch DSGVO-konform. Entscheidend ist zusätzlich, wer den Dienst betreibt, wer auf die Daten zugreifen kann und wo Backups, Support und Unterauftragnehmer sitzen. Dieser Leitfaden zeigt, was der Standort leistet, wo seine Grenzen liegen und wie Sie einen Anbieter in wenigen Schritten prüfen.
Kurz gesagt
- Standort ist nicht gleich Kontrolle: Ein deutsches Rechenzentrum sagt, wo Daten liegen, nicht, wer rechtlich auf sie zugreifen kann.
- Betreiberstruktur zählt: Gehört der Anbieter zu einem Konzern mit Sitz außerhalb des EWR, können trotz deutschem Standort Zugriffsrisiken durch ausländische Behörden bestehen.
- Die Datenschutzkonferenz (DSK) prüft mehr als den Ort: Verarbeitung auf Weisung, Trennung der Daten, Unterauftragnehmer und Nachprüfbarkeit gehören dazu.
- Backups und Support mitdenken: Auch Sicherungskopien, Wiederherstellung und Fernwartung müssen im vereinbarten Rahmen bleiben.
- Prüfen statt glauben: Auftragsverarbeitungsvertrag, Liste der Unterauftragnehmer und Zertifikate geben die belastbare Antwort.
Inhaltsverzeichnis
- Was „Serverstandort Deutschland“ konkret bedeutet
- Deutschland, EU oder Drittland: der Unterschied
- Warum der Standort allein nicht DSGVO-konform macht
- Wer am deutschen Standort auf Ihre Daten zugreifen darf
- Backups, Wiederherstellung und Support: wo Daten noch liegen
- Drei typische Missverständnisse
- Checkliste: So prüfen Sie einen SaaS-Anbieter mit Standort Deutschland
- Praktische Vorteile eines Standorts in Deutschland
- Unsere Sicht: Standort ist die Basis, Kontrolle ist das Ziel
- Digitalisieren mit Hosting in Deutschland: digitalWAS
- Häufige Fragen
- Quellen
Was „Serverstandort Deutschland“ konkret bedeutet
Bei SaaS und Cloud-Diensten mieten Sie keine Software zum Installieren, sondern nutzen eine Anwendung, die beim Anbieter läuft. Ihre Kundendaten, Zeiterfassungen, Verträge oder Passwörter liegen damit auf Servern, die Sie nie sehen. Der Serverstandort beantwortet die Frage: In welchem Land stehen diese Server?
Steht das Rechenzentrum in Deutschland, gelten für den Betrieb vor Ort deutsches Recht und das europäische Datenschutzrecht. Das betrifft etwa Bauauflagen, physischen Zugang und die Aufsicht durch deutsche Datenschutzbehörden. Für Unternehmen ist das ein klarer Vorteil: Ansprechpartner, Rechtsrahmen und Gerichtsstand sind vertraut.
Standort, Betreiber, Zugriff: drei verschiedene Fragen
Viele Anbieter werben mit „Hosting in Deutschland“. Für eine fundierte Entscheidung sollten Sie drei Ebenen getrennt betrachten:
| Ebene | Leitfrage | Warum sie wichtig ist |
|---|---|---|
| Standort | Wo stehen die Server physisch? | Bestimmt, welches Recht für den Betrieb vor Ort gilt |
| Betreiber | Wer betreibt den Dienst, und wem gehört er? | Ein Mutterkonzern im Drittland kann eigenen Gesetzen unterliegen |
| Zugriff | Wer kann technisch und rechtlich auf Daten zugreifen? | Entscheidet über das tatsächliche Risiko für personenbezogene Daten |
Ein Dienst kann also einen deutschen Standort haben und trotzdem einem Betreiber gehören, dessen Heimatrecht Behörden Zugriff auf Daten erlauben kann, unabhängig vom Speicherort. Genau mit diesen extraterritorialen Zugriffen durch Drittstaatsbehörden hat sich die Datenschutzkonferenz in einem eigenen Beschluss befasst. Sie hält fest, dass technische und organisatorische Maßnahmen Defizite des Drittlandsrechts ausgleichen können und Verantwortliche prüfen müssen, ob sie hinreichende Garantien bieten.
Deutschland, EU oder Drittland: der Unterschied
Der Standort ist kein Schwarz-Weiß-Thema. Zwischen einem deutschen Rechenzentrum und einem Server in einem Drittland liegt die EU beziehungsweise der Europäische Wirtschaftsraum (EWR). Die wichtigsten Unterschiede im Überblick:
| Kriterium | Deutschland | Anderer EU-/EWR-Staat | Drittland (z. B. USA) |
|---|---|---|---|
| Datenschutzrecht | DSGVO plus deutsches Recht | DSGVO plus nationales Recht des jeweiligen Staates | Recht des Drittstaats, DSGVO-Transferregeln greifen |
| Datenübermittlung | Keine Drittlandsübermittlung | Keine Drittlandsübermittlung | Transfermaßnahmen nötig und zu prüfen |
| Behördenzugriff | Nach deutschem und EU-Recht | Nach Recht des EU-Staates und EU-Recht | Mögliche Zugriffe nach Drittlandsrecht |
| Aufsicht und Sprache | Deutsche Behörden, Support auf Deutsch üblich | Ausländische Behörde, Sprache variiert | Außerhalb der EU-Aufsicht vor Ort |
| Latenz für Nutzer in Deutschland | Sehr kurz | Kurz | Meist länger |
Wichtig für die Praxis: Hat ein Anbieter seine Niederlassung in einem anderen EU-Staat, gilt neben der DSGVO das nationale Datenschutzrecht des Niederlassungsstaates. Bei Drittstaaten müssen Sie deren Datenschutzrecht, mögliche Behördenzugriffe und die nötigen Transfermaßnahmen prüfen. Das bedeutet Aufwand für Dokumentation und Risikobewertung, den ein Standort in Deutschland oder im EWR spürbar reduziert.
Warum der Standort allein nicht DSGVO-konform macht
Die kurze Antwort: Die DSGVO fragt nicht nur, wo Daten liegen, sondern wie sie verarbeitet werden. Ein deutscher Server mit unsicheren Zugriffsrechten, fehlendem Vertrag oder unkontrollierten Unterauftragnehmern ist kein Gewinn.
Die DSK hat 2023 in ihrem Positionspapier Kriterien für souveräne Clouds beschrieben, was eine datenschutzfreundliche Cloud ausmacht. Die Kernpunkte:
- Verarbeitung im EWR: Die Verarbeitung erfolgt ausschließlich im EWR. Anbieter, Rechenzentren und Unterauftragnehmer mit Zugriff auf personenbezogene Daten sind dort ansässig beziehungsweise gelegen.
- Verarbeitung nur auf Weisung: Der Anbieter verarbeitet Daten nur im Auftrag des Kunden und zur Gewährleistung der Sicherheit.
- Trennung der Verarbeitungen: Daten verschiedener Kunden und Zwecke werden getrennt, nötigenfalls durch technische und organisatorische Maßnahmen.
- Schutz vor Drittlandszugriff: Bestehen Risiken, sind zusätzliche Maßnahmen erforderlich. Rein vertragliche Zusagen genügen in der Regel nicht.
- Nachprüfbarkeit: Kunden müssen die Verarbeitung dauerhaft beherrschen und kontrollieren können, inklusive Datenexport und Prüfmöglichkeiten.
Die DSK versteht digitale Souveränität damit ausdrücklich als mehr als die bloße Einhaltung der Datenschutzanforderungen. Für Sie als Unternehmen heißt das: Der Serverstandort ist ein Kriterium unter mehreren. Er ist notwendig, wenn Sie Drittlandsrisiken vermeiden wollen, aber nicht hinreichend.
Wer am deutschen Standort auf Ihre Daten zugreifen darf
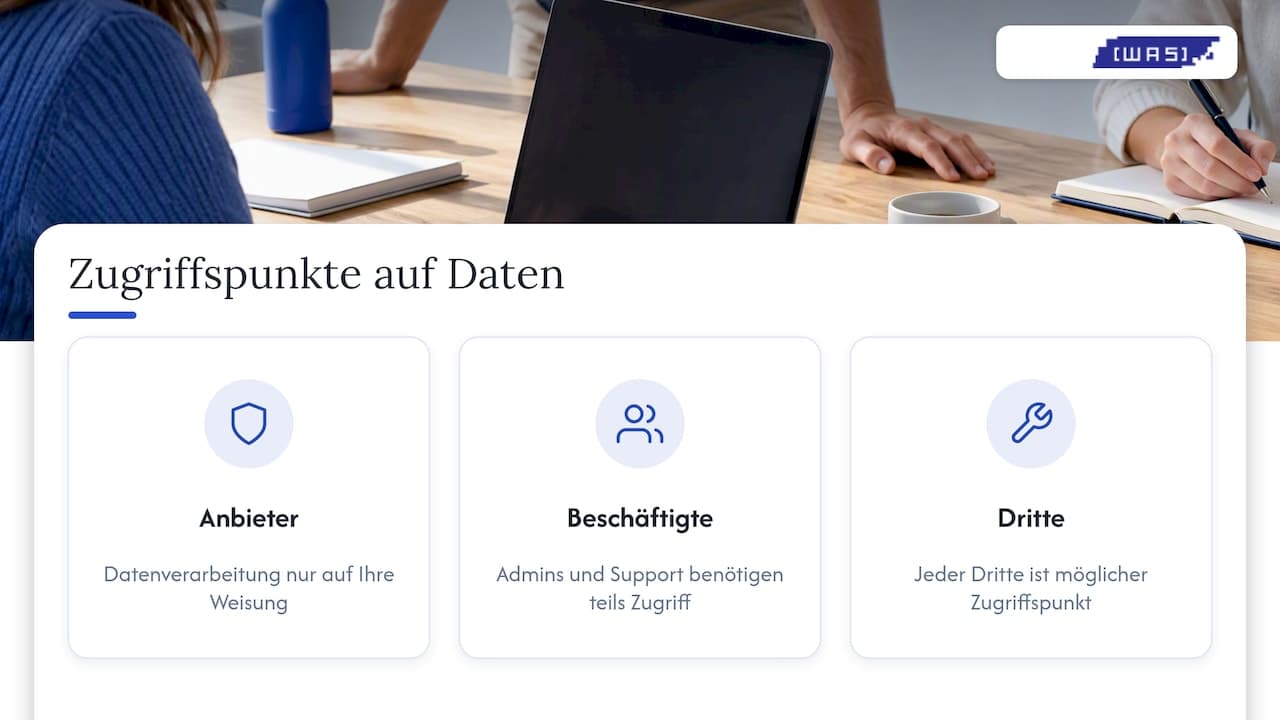
Selbst wenn alles in Deutschland liegt, bleibt die Frage: Wer kommt an die Daten heran? Drei Gruppen sind relevant.
 KI-generiertes Bild
1. Der Anbieter selbst Nach den DSK-Kriterien darf der Anbieter personenbezogene Daten nur auf Ihre Weisung und zur Gewährleistung der Verarbeitungssicherheit verarbeiten. Eigene Auswertungen, etwa für Produktanalysen mit Personenbezug, sind damit nicht gedeckt, wenn Sie sie nicht erlaubt haben.
2. Beschäftigte des Anbieters Administratoren und Support-Mitarbeitende brauchen manchmal Zugriff. Fragen Sie nach Rollen- und Rechtekonzepten, Protokollierung und dem Vier-Augen-Prinzip bei kritischen Eingriffen. Bei sensiblen Daten wie Passwörtern ist Ende-zu-Ende-Verschlüsselung der stärkste Hebel: Der Anbieter speichert dann nur verschlüsselte Daten und kann sie selbst nicht lesen. Wie das technisch funktioniert und wo die Grenzen liegen, erklären wir im Beitrag zur Ende-zu-Ende-Verschlüsselung.
3. Unterauftragnehmer Kaum ein SaaS-Anbieter betreibt alles selbst. Rechenzentrum, E-Mail-Versand, Monitoring oder Support-Tools kommen oft von Dritten. Jeder davon ist ein möglicher Zugriffspunkt. Die DSK empfiehlt, vor Vertragsschluss die eingesetzten externen Komponenten und Dienstleistungen samt der zugehörigen Regelungen zu dokumentieren.
Backups, Wiederherstellung und Support: wo Daten noch liegen
Ein häufig übersehener Punkt: Die Hauptdatenbank steht in Frankfurt, die nächtlichen Backups laufen aber in ein anderes Rechenzentrum, vielleicht in einem anderen Land. Oder der Support greift per Fernwartung aus einem Drittland zu. Beides kann den Vorteil des deutschen Standorts relativieren.
Klären Sie deshalb mit Ihrem Anbieter:
- Speicherort der Backups: In welchem Land und bei welchem Dienstleister liegen Sicherungskopien?
- Georedundanz: Wird zur Ausfallsicherheit in ein zweites Rechenzentrum gespiegelt, und wo steht es?
- Wiederherstellung: Wo werden Daten bei einem Restore verarbeitet? Wer führt ihn durch?
- Aufbewahrung und Löschung: Wie lange bleiben Backups erhalten, und wie werden sie nach Vertragsende gelöscht?
- Support-Zugriff: Von wo aus arbeiten Support und Entwicklung, und welche Daten sehen sie dabei?
- Hilfsdienste: Laufen Log-Analyse, Fehler-Tracking oder KI-Funktionen über externe Dienste außerhalb des EWR?
Gute Anbieter beantworten diese Fragen schriftlich, im Auftragsverarbeitungsvertrag oder in einer technischen Dokumentation. Ausweichende Antworten wie „überwiegend in Europa“ sind ein Warnsignal.
Drei typische Missverständnisse
- „Deutsche Domain, also deutscher Server“: Eine .de-Adresse oder ein deutsches Impressum sagt nichts über den Speicherort. Maßgeblich sind Vertrag und Dokumentation.
- „Region Frankfurt gewählt, also alles erledigt“: Bei großen Cloud-Plattformen lässt sich oft die Rechenzentrumsregion wählen. Betreiberstruktur, Support-Zugriffe und Zusatzdienste bleiben davon unberührt.
- „Verschlüsselung ersetzt den Vertrag“: Verschlüsselung senkt das Risiko deutlich, ersetzt aber weder den Auftragsverarbeitungsvertrag noch die Prüfung der Unterauftragnehmer.
Checkliste: So prüfen Sie einen SaaS-Anbieter mit Standort Deutschland
Mit diesen sieben Schritten kommen Sie in der Regel in ein bis zwei Gesprächsrunden zu einer belastbaren Entscheidung:
- Standort schriftlich bestätigen lassen: Nicht nur die Website lesen, sondern den Standort für Produktivdaten, Backups und Notfall-Rechenzentren im Vertrag festhalten.
- Anbieterstruktur prüfen: Wo hat der Anbieter seinen Sitz? Gehört er zu einem Konzern mit Mutter außerhalb des EWR?
- Auftragsverarbeitungsvertrag (AVV) anfordern: Er regelt Weisungsbindung, technische und organisatorische Maßnahmen, Kontrollrechte und Löschung.
- Unterauftragnehmer-Liste prüfen: Wer ist beteiligt, wo sitzt er, und wie werden Sie über Änderungen informiert?
- Sicherheitsnachweise einsehen: Zertifizierungen wie ISO 27001 für das Informationssicherheitsmanagement sind ein guter Indikator. Fragen Sie, ob sie für den konkreten Dienst und das genutzte Rechenzentrum gelten.
- Verschlüsselung klären: Werden Daten bei der Übertragung und im Ruhezustand verschlüsselt? Wer verwaltet die Schlüssel?
- Exit-Strategie festlegen: Wie exportieren Sie Ihre Daten in einem gängigen Format, und wie schnell werden sie nach Kündigung gelöscht?
Wenn Sie ein CRM auswählen, finden Sie die vertiefenden Punkte in unserer Checkliste für DSGVO-konforme CRM-Software.
Praktische Vorteile eines Standorts in Deutschland
Abseits des Datenschutzes bringt ein deutscher Serverstandort im Alltag handfeste Vorteile:
- Kurze Latenz: Die räumliche Nähe sorgt für schnelle Antwortzeiten. Das merken Teams bei Anwendungen, die sie täglich viele Stunden nutzen, etwa Zeiterfassung, Ticketing oder CRM.
- Verbindungsstabilität: Weniger Netzwerkknoten zwischen Nutzer und Server bedeuten weniger Fehlerquellen.
- Physische Sicherheit: Rechenzentren in Deutschland arbeiten mit Zugangskontrollen, Klimatisierung, unterbrechungsfreier Stromversorgung und Brandschutz.
- Support auf Deutsch: Bei technischen Problemen erleichtert eine gemeinsame Sprache die Abstimmung zwischen Anbieter, Rechenzentrum und Ihrem Team.
- Einfachere Dokumentation: Für Verzeichnis der Verarbeitungstätigkeiten und Datenschutzfolgenabschätzung entfällt die Bewertung von Drittlandsübermittlungen, wenn wirklich alles im EWR bleibt.
- Vertrauen bei Kunden: Wer selbst personenbezogene Daten von Kunden oder Patienten verarbeitet, kann gegenüber diesen klar kommunizieren, wo die Daten liegen.
Für Branchen mit besonders sensiblen Daten, etwa Praxen, Kanzleien oder Personaldienstleister, ist das oft das ausschlaggebende Argument.
Unsere Sicht: Standort ist die Basis, Kontrolle ist das Ziel
Wir entwickeln unsere Software selbst und hosten die Daten in Deutschland. Das ist für uns kein Marketing-Etikett, sondern die Voraussetzung dafür, dass unsere Kunden ihre Verarbeitung tatsächlich beherrschen.
In Gesprächen mit kleinen und mittleren Unternehmen sehen wir immer wieder dasselbe Muster: Nicht der einzelne Server ist das Problem, sondern das Tool-Chaos. Ein CRM hier, eine Zeiterfassung dort, Passwörter in einer Tabelle, Tickets im E-Mail-Postfach. Jedes Tool hat eigene Unterauftragnehmer, eigene Backups, eigene Verträge. Selbst wenn jedes einzelne „in Deutschland“ hostet, verliert das Unternehmen den Überblick, wer welche Daten wo verarbeitet.
Unsere Empfehlung deshalb:
- Weniger Anbieter, klarere Verantwortung: Je mehr Prozesse auf einer integrierten Plattform laufen, desto kürzer wird die Liste der Auftragsverarbeiter.
- Sensible Daten verschlüsseln: Für Passwörter und Zugangsdaten setzen wir auf Ende-zu-Ende-Verschlüsselung, damit selbst der Betreiber nicht mitlesen kann.
- Wahlfreiheit beim Betrieb: Wer Daten im eigenen Haus halten muss, sollte eine On-Premise-Option haben statt eines Kompromisses.
- Einen Ansprechpartner haben: Software, Hardware und IT-Service aus einer Hand verkürzen die Wege, wenn es darauf ankommt.
Der Serverstandort Deutschland ist für uns damit der Startpunkt. Das Ziel ist eine IT, die Sie jederzeit erklären und nachweisen können.
— Tom Herold
Digitalisieren mit Hosting in Deutschland: digitalWAS
digitalWAS solutions bündelt CRM, Zeiterfassung, Aufgabenmanagement, Ticketing, Terminbuchung sowie Dokumenten- und Vertragsmanagement in digital scaleUp: aus eigener Entwicklung, mit Datenhosting in Deutschland und DSGVO-konform. Über 500 Unternehmen nutzen die Lösungen bereits, bei Google bewerten Kunden den Service mit 5,0.
- digital scaleUp Starter: 49 € pro Monat
- digital scaleUp Business: 129 € pro Monat
- KON-VAULT Cloud (Passwortmanagement mit Ende-zu-Ende-Verschlüsselung): 19 € pro Monat und Nutzer
- KON-VAULT On-Premise für den Betrieb in Ihrer eigenen Infrastruktur: 49 € pro Monat und Nutzer
Dazu kommen Managed IT-Services mit echter 24/7-Hotline und persönlicher Betreuung. Jetzt digital scaleUp kennenlernen oder direkt die Passwortverwaltung KON-VAULT ansehen. Wie wir selbst mit Ihren Daten umgehen, lesen Sie in unserer Datenschutzerklärung.
Häufige Fragen
Ist ein SaaS-Dienst mit Serverstandort Deutschland automatisch DSGVO-konform?
Nein. Der Standort vermeidet Drittlandsübermittlungen, ersetzt aber nicht Auftragsverarbeitungsvertrag, technische und organisatorische Maßnahmen, geregelte Unterauftragnehmer und Löschkonzepte. Die Datenschutzkonferenz betont, dass Souveränität über die reine Standortfrage hinausgeht.
Reicht ein Rechenzentrum in der EU, oder muss es Deutschland sein?
Datenschutzrechtlich ist ein Standort im EWR in der Regel gleichwertig, weil dort die DSGVO gilt. Zusätzlich greift das nationale Recht des jeweiligen Staates. Deutschland bietet vor allem Vorteile bei Latenz, Sprache und vertrauter Aufsicht.
Was ist, wenn der Anbieter zu einem US-Konzern gehört?
Dann können trotz deutschem Standort Zugriffsrisiken durch Behörden außerhalb der EU bestehen. Laut DSK sind in diesem Fall zusätzliche Maßnahmen nötig, rein vertragliche Zusagen genügen in der Regel nicht. Lassen Sie sich die Schutzmaßnahmen konkret darlegen, und ziehen Sie bei personenbezogenen Daten Ihre Datenschutzbeauftragte oder Ihren Datenschutzbeauftragten hinzu.
Wie finde ich heraus, wo Backups gespeichert werden?
Fragen Sie schriftlich nach dem Speicherort von Backups und Notfall-Rechenzentren und lassen Sie ihn im Auftragsverarbeitungsvertrag festhalten. Prüfen Sie außerdem die Liste der Unterauftragnehmer, denn Backup-Dienste werden oft ausgelagert.
Lohnt sich On-Premise statt Cloud?
On-Premise lohnt sich, wenn Sie Daten aus regulatorischen Gründen im eigenen Haus halten müssen oder volle Kontrolle über die Infrastruktur wollen. Dafür übernehmen Sie Betrieb, Updates und Hardware. Für die meisten kleinen Unternehmen ist eine Cloud mit Hosting in Deutschland der bessere Kompromiss aus Sicherheit und Aufwand.
Quellen
- DSK: Kriterien für souveräne Clouds (datenschutzzentrum.de)
- DSK: Kriterien für souveräne Clouds (datenschutzkonferenz-online.de)
- DSK-Beschluss zu extraterritorialen Zugriffen
- Lewento: Welche Rolle spielt der Serverstandort?