Ratgeber
Patchmanagement erklärt: Prozess, Pflichten und Praxis für KMU
·12 Min. Lesezeit·digitalWAS solutions·Mit KI erstellt
 KI-generiertes Bild
Patchmanagement ist der geordnete Prozess, mit dem ein Unternehmen Fehler und Sicherheitslücken in seiner Software schließt. Dazu gehört mehr als „Updates installieren“: Ein Unternehmen muss verfügbare Patches im Blick behalten, ihre Dringlichkeit bewerten, die Installation planen und testen, sie ausrollen und danach kontrollieren und dokumentieren. Hier erfahren Sie, was der Begriff genau bedeutet, wie sich Patch und Update unterscheiden, wie der Prozess Schritt für Schritt abläuft und wie Sie ihn in einem kleinen Unternehmen ohne großen Verwaltungsaufwand aufsetzen.
Kurz gesagt
- Definition: Patchmanagement steuert, wie Korrekturen für Fehler und Sicherheitslücken gefunden, bewertet, getestet, eingespielt und dokumentiert werden.
- Patch ist nicht gleich Update: Ein Patch behebt Fehler oder schließt Lücken, ein Update erweitert Funktionen.
- Warum es zählt: Schlecht gewartete Systeme gelten als Ursache vieler Schäden durch Schadsoftware. Zusätzlich verlangt Art. 32 DSGVO angemessene technische Schutzmaßnahmen.
- Rhythmus: Planbare Patchtage plus ein Notfallweg für kritische Lücken.
- Für KMU: Geräte erfassen, Zuständigkeiten festlegen, kritische Anwendungen testen, Änderungen dokumentieren. Das reicht als solides Fundament.
Inhaltsverzeichnis
- Was ist Patchmanagement?
- Patch, Update, Upgrade: der Unterschied
- Warum Patchmanagement für Sicherheit und Betrieb zählt
- Der Patchmanagement-Prozess in 7 Schritten
- Patchzyklen: Patchday und Notfallpatch
- Manuell oder automatisiert patchen?
- Wenn ein Patch Probleme macht
- Kennzahlen für kleine Unternehmen
- Unsere Sicht: Patchmanagement ist ein Prozess, kein Tool
- Patchmanagement auslagern oder selbst organisieren
- Häufige Fragen zum Patchmanagement
- Quellen
Was ist Patchmanagement?
Ein Patch (englisch für „Flicken“) ist eine Code-Änderung, die ein Hersteller für ein Betriebssystem, eine Anwendung, einen Treiber oder eine Firmware bereitstellt. Patchmanagement ist die Organisation rund um diese Flicken: Wer prüft, welche Patches es gibt? Wer entscheidet, was wann installiert wird? Und wer kontrolliert, ob es geklappt hat?
Das Landesamt für Sicherheit in der Informationstechnik in Bayern beschreibt in seinem Infoblatt zum Patchmanagement genau diese Kette: Beobachtung verfügbarer Updates und Patches, Beschaffung, Bewertung der Kritikalität, Planung der Installation, Ausrollen sowie Erfolgskontrolle und Dokumentation. Patchmanagement ist damit kein einzelner Klick, sondern ein wiederkehrender Betriebsprozess.
Für ein Unternehmen bedeutet das konkret:
- Überblick: Sie wissen, welche Geräte und welche Software im Einsatz sind.
- Verantwortung: Eine Person oder ein Dienstleister ist klar zuständig.
- Regeln: Es ist festgelegt, wie schnell kritische Lücken geschlossen werden und wie Routinepatches laufen.
- Nachweis: Jede Änderung ist dokumentiert und lässt sich nachvollziehen.
Oft wird Patchmanagement als Teil des Schwachstellenmanagements gesehen. Der Unterschied: Das Schwachstellenmanagement sucht und bewertet Lücken insgesamt, auch solche, für die es noch keinen Patch gibt. Das Patchmanagement kümmert sich um die Korrekturen, die Hersteller liefern, und bringt sie kontrolliert auf die Systeme. Beides greift ineinander.
Patch, Update, Upgrade: der Unterschied
Im Alltag werden die Begriffe oft gleich verwendet. Fachlich lohnt die Trennung, weil sie unterschiedlich dringend sind. Nach der Definition im LSI-Infoblatt beheben Patches Fehler oder schließen Sicherheitslücken, während Updates bestehende Systeme, Treiber oder Anwendungen um Funktionen erweitern.
| Begriff | Zweck | Typische Dringlichkeit | Beispiel |
|---|---|---|---|
| Patch | Fehler beheben, Sicherheitslücke schließen | hoch bis sehr hoch | Korrektur einer Lücke im Browser |
| Update | neue oder verbesserte Funktionen | mittel, planbar | neue Funktion in der Office-Software |
| Upgrade | Wechsel auf eine neue Hauptversion | niedrig, als Projekt planen | neue Betriebssystemversion |
Wichtig: Hersteller verwenden die Begriffe nicht einheitlich. Der Arbeitskreis Praxis 4.18 weist in seinem Leitfaden zum Patchmanagement ausdrücklich darauf hin, dass herstellerabhängige Definitionen variieren können. Oft enthält ein Paket namens „Update“ auch Sicherheitskorrekturen. Für Ihre Entscheidung zählt deshalb der Inhalt, nicht der Name: Steht in den Versionshinweisen eine geschlossene Sicherheitslücke, behandeln Sie das Paket wie einen Patch.
Warum Patchmanagement für Sicherheit und Betrieb zählt
IT-Sicherheit
Angreifer nutzen gern bekannte Lücken, weil sie gut dokumentiert sind. Laut LSI-Infoblatt sind schlecht gewartete IT-Systeme für eine Vielzahl der durch Schadsoftware verursachten Schäden verantwortlich, und ein gut funktionierendes Patchmanagement erhöht die IT-Sicherheit wesentlich.
Ein hilfreicher Begriff dazu ist das „Zeitfenster der Gefährdung“: der Zeitraum von der Entdeckung einer Schwachstelle bis zur Installation des Patches, wie ihn der AK-PRAXIS-Leitfaden beschreibt. Ziel jedes Patchprozesses ist es, dieses Fenster so klein wie möglich zu halten.
Betrieb und Verfügbarkeit
Patchmanagement ist nicht nur Abwehr. Das US-amerikanische NIST versteht es als kritischen Bestandteil vorbeugender Wartung, die Betriebsstörungen verhindern hilft. Die IHK Magdeburg betont in ihrem Ratgeber zum Patchmanagement, dass bei veralteten Systemen unter anderem Produktionsstillstände, Datenverlust und Lieferverzögerungen drohen. Patchmanagement ist damit eine Aufgabe der Geschäftsführung, nicht nur der IT.
Datenschutz und DSGVO
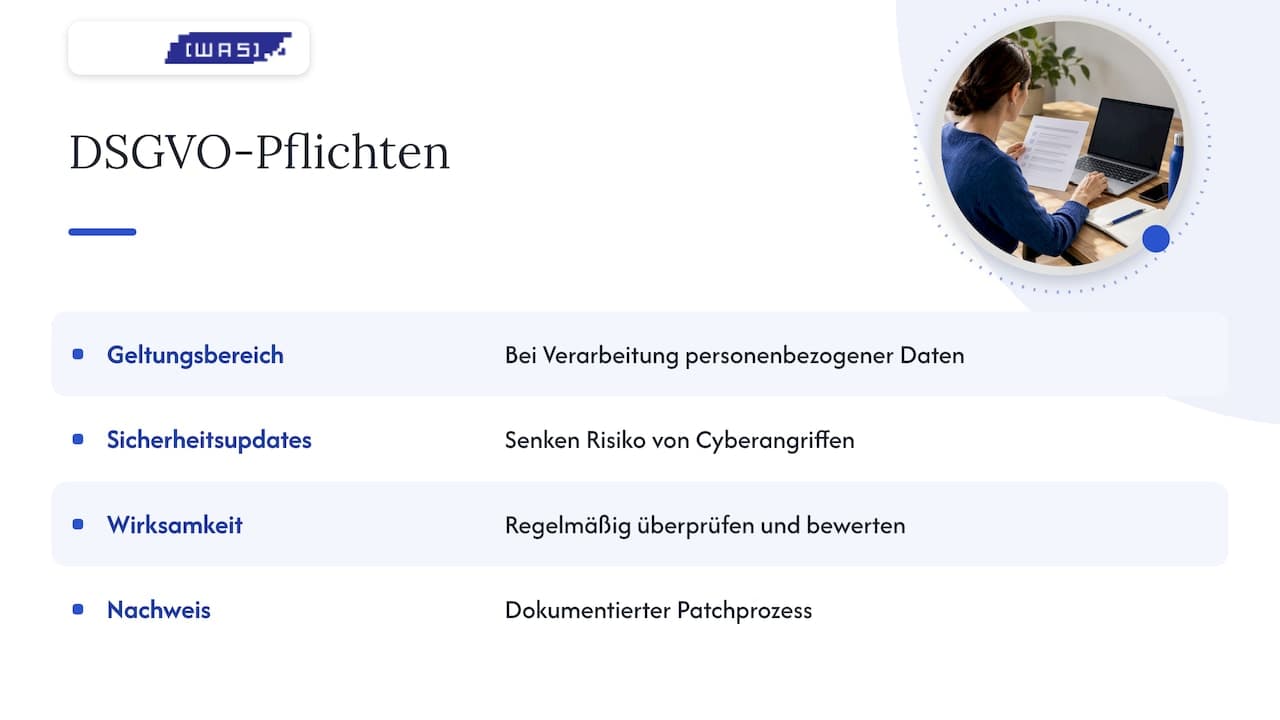
Sobald personenbezogene Daten verarbeitet werden, also praktisch in jedem Unternehmen mit Kunden-, Bewerber- oder Mitarbeiterdaten, kommt Art. 32 DSGVO ins Spiel. Das Bayerische Landesamt für Datenschutzaufsicht stellt in seiner Checkliste Patch Management klar, dass regelmäßige Sicherheitsupdates das Risiko von Cyberangriffen erheblich senken und deshalb zu den angemessenen technischen und organisatorischen Maßnahmen gehören. Verantwortliche müssen die Wirksamkeit dieser Maßnahmen außerdem regelmäßig überprüfen und bewerten. Ein dokumentierter Patchprozess ist dafür der einfachste Nachweis.
Das gilt besonders für Systeme mit sensiblen Kundendaten wie das CRM. Worauf es dort zusätzlich ankommt, zeigt unsere Checkliste für DSGVO-konforme CRM-Software.
 KI-generiertes Bild
Der Patchmanagement-Prozess in 7 Schritten
Der folgende Ablauf orientiert sich an den Phasen, die das LSI Bayern beschreibt, ergänzt um die Bestandsaufnahme, die die BayLDA-Checkliste an den Anfang stellt.
-
Inventar erstellen Erfassen Sie alle Geräte (Notebooks, PCs, Server, Smartphones, Drucker, Netzwerkgeräte) und die installierte Software inklusive Version. Ohne Inventar bleibt jede Lücke im Blindflug. Gerade bei neuen Geräten lohnt es sich, die Erfassung direkt in die Hardware-Bereitstellung einzubauen.
-
Quellen beobachten Legen Sie fest, wo Sie von neuen Patches erfahren: Herstellerhinweise, Sicherheitsmeldungen der Behörden, Benachrichtigungen der eingesetzten Software. Die BayLDA empfiehlt ausdrücklich, nur seriöse Quellen zu nutzen, also Patches direkt beim Hersteller zu beziehen.
-
Kritikalität bewerten Nicht jeder Patch ist gleich eilig. Fragen Sie: Wird die Lücke bereits aktiv ausgenutzt? Ist das System aus dem Internet erreichbar? Verarbeitet es sensible Daten? Daraus ergibt sich die Priorität, zum Beispiel „sofort“, „mit dem nächsten Patchtag“ oder „im nächsten Wartungsfenster“.
-
Installation planen Bestimmen Sie Zeitfenster, Reihenfolge und Zuständige. Informieren Sie betroffene Teams, wenn Neustarts oder kurze Ausfälle nötig sind.
-
Testen Spielen Sie Patches für kritische Anwendungen zuerst auf einer kleinen Testgruppe ein, etwa zwei oder drei Arbeitsplätze aus verschiedenen Abteilungen. Läuft die Branchensoftware, die Kasse oder die Praxissoftware danach noch?
-
Ausrollen Verteilen Sie die Patches auf alle Systeme, idealerweise in Wellen. Sichern Sie vorher wichtige Daten, damit Sie im Problemfall zurück können.
-
Kontrollieren und dokumentieren Prüfen Sie, ob der Patch überall installiert ist, und halten Sie fest, was wann auf welchem System geändert wurde. Laut BayLDA-Checkliste bleiben Änderungen so nachvollziehbar und lassen sich bei Bedarf nachjustieren.
Für die Dokumentation reichen in kleinen Teams oft standardisierte Prüfprotokolle. Wie das digital und revisionssicher funktioniert, beschreiben wir im Beitrag zu digitalen Checklisten und Prüfprotokollen.
Patchzyklen: Patchday und Notfallpatch
Patches erscheinen in zwei Rhythmen. Das LSI-Infoblatt unterscheidet chronologische Zyklen, etwa den Microsoft-Patchday am zweiten Dienstag des Monats, und ereignisgesteuerte, dringliche Updates bei kritischen Sicherheitslücken.
Für Ihren Prozess heißt das:
- Regelbetrieb: Planen Sie einen festen Termin kurz nach dem Patchday der wichtigsten Hersteller. Testgruppe zuerst, Rest einige Tage später.
- Notfallweg: Definieren Sie vorab, wer bei einer kritischen Lücke außerhalb des Rhythmus entscheidet und wie schnell gehandelt wird. Im Ernstfall ist keine Zeit für Abstimmungsrunden.
- Sonderfälle: Firmware von Routern, Firewalls und Druckern erscheint unregelmäßig. Setzen Sie hierfür eine feste Prüfroutine an, zum Beispiel monatlich.
Manuell oder automatisiert patchen?
Die Frage stellt sich in jedem Unternehmen. Die Antwort ist fast immer: beides, je nach System.
| Kriterium | Automatisch patchen | Manuell und kontrolliert patchen |
|---|---|---|
| Systemtyp | Standardarbeitsplätze, Browser, Office-Anwendungen | Server, Branchensoftware, Kassen, Medizin- und Produktionssysteme |
| Risiko bei Fehlern | gering, Ausfall einzelner Geräte | hoch, Ausfall ganzer Abläufe |
| Tempo | schnell, Zeitfenster der Gefährdung klein | langsamer, dafür getestet |
| Aufwand | niedrig nach der Einrichtung | höher, braucht feste Zuständige |
| Dokumentation | über Berichte des Verwaltungswerkzeugs | über Protokoll oder Ticket |
Unsere Faustregel aus der Praxis:
- Automatisieren, was viele gleichartige Geräte betrifft und bei einem Fehlschlag keinen Betriebsstillstand auslöst.
- Manuell freigeben, was geschäftskritisch ist oder von Herstellervorgaben abhängt, etwa Software, die nur bestimmte Betriebssystemstände unterstützt.
- Nie blind automatisieren: Auch automatische Verteilung braucht Kontrolle. Ein Bericht, den niemand liest, ist keine Erfolgskontrolle.
Wer Routineschritte wie Erinnerungen, Freigaben und Protokolle ohne Programmierung automatisieren möchte, findet Ansätze in unserem Beitrag zur Workflow-Automatisierung für KMU.
Wenn ein Patch Probleme macht
Auch geprüfte Patches können Nebenwirkungen haben: eine Anwendung startet nicht mehr, ein Drucker verschwindet, ein Treiber verhält sich anders. So gehen Sie vor:
- Problem eingrenzen: Tritt der Fehler nur auf gepatchten Geräten auf? Vergleichen Sie mit einem Gerät ohne den Patch.
- Rollout stoppen: Pausieren Sie die Verteilung, bevor weitere Geräte betroffen sind.
- Zurückrollen: Viele Betriebssysteme und Anwendungen erlauben, installierte Updates zu deinstallieren oder einen früheren Stand wiederherzustellen. Bei Servern ist ein vorheriges Backup die sicherere Rückfallebene.
- Lücke absichern: Wird ein Sicherheitspatch entfernt, ist die Lücke wieder offen. Prüfen Sie, ob der Hersteller eine Übergangslösung nennt, und spielen Sie die korrigierte Version zeitnah ein.
- Dokumentieren: Halten Sie fest, was passiert ist und wie Sie es gelöst haben. Beim nächsten Mal sparen Sie damit Zeit.
Bei geschäftskritischen Systemen, etwa in Arztpraxen oder in der Produktion, sprechen Sie vor dem Zurückrollen mit dem Hersteller der Fachsoftware oder Ihrem IT-Dienstleister. Hier können falsche Schritte Datenbestände beschädigen.
Kennzahlen für kleine Unternehmen
Sie müssen kein Dashboard mit 30 Werten pflegen. Drei bis fünf Kennzahlen reichen, um zu sehen, ob Ihr Patchmanagement funktioniert:
- Patch-Abdeckung: Anteil der Geräte, die auf aktuellem Stand sind. Ziel: möglichst nah an 100 %.
- Zeit bis zum Patch: durchschnittliche Tage zwischen Veröffentlichung und Installation, getrennt nach kritisch und normal. Diese Zahl beschreibt Ihr Zeitfenster der Gefährdung.
- Offene kritische Lücken: Anzahl der Systeme mit bekannter, nicht geschlossener kritischer Schwachstelle.
- Fehlerquote: Anteil der Patches, die zurückgerollt werden mussten.
- Unbekannte Geräte: Geräte im Netz, die nicht im Inventar stehen.
Die typischen Hürden in KMU sind bekannt: keine klare Zuständigkeit, wenig Zeit, Sorge vor Ausfällen und ein unvollständiger Überblick über die Geräte. Die BayLDA-Checkliste empfiehlt deshalb ein bedarfsgerechtes Vorgehen: Systeme erfassen, Zuständigkeiten festlegen, seriöse Quellen nutzen, kritische Anwendungen testen, Updates kontrolliert einspielen und Änderungen dokumentieren. Das ist auch für ein Team mit zehn Arbeitsplätzen machbar.
Unsere Sicht: Patchmanagement ist ein Prozess, kein Tool
In Gesprächen mit Unternehmen sehen wir immer wieder dasselbe Muster: Die Technik zum Verteilen von Patches ist vorhanden, aber niemand fühlt sich verantwortlich. Der Patch liegt bereit, die Installation wird verschoben, und Wochen später fällt auf, dass ein Notebook seit Monaten keine Korrekturen mehr bekommen hat.
Wir sind überzeugt: Gutes Patchmanagement entsteht aus drei Dingen.
- Ein klarer Ansprechpartner für Software, Hardware und IT-Service, statt Zuständigkeiten, die zwischen mehreren Dienstleistern verloren gehen.
- Wenige, integrierte Werkzeuge statt Tool-Chaos. Wenn Inventar, Tickets und Protokolle an einem Ort liegen, entfällt doppelte Datenpflege.
- Dokumentation als Routine, nicht als Pflichtübung vor dem Audit. Ein sauberer Nachweis hilft bei der DSGVO, bei Versicherern und bei der nächsten Störung.
Dazu gehört auch, Patchmanagement nicht isoliert zu sehen. Aktuelle Systeme schützen wenig, wenn Zugangsdaten unsicher verwaltet werden. Beides gehört zusammen, wie wir in unserem Leitfaden zum Passwortmanagement im Unternehmen zeigen.
— Tom Herold
Patchmanagement auslagern oder selbst organisieren
Nicht jedes Unternehmen hat eine eigene IT-Abteilung. Mit unseren Managed IT-Services bekommen Sie Level-1–3-Support, Dispatching und Einsatzplanung sowie IT-Rollouts aus einer Hand, ergänzt um eine 24/7-Hotline mit persönlicher Betreuung. So ist klar, wer sich um Ihre Systeme kümmert, auch wenn eine kritische Lücke außerhalb der Geschäftszeiten bekannt wird.
Sie organisieren den Prozess lieber selbst? Mit digital scaleUp bilden Sie Ticketing, Aufgaben, Checklisten und Protokolle in einer Plattform ab, mit Datenhosting in Deutschland. Der Starter-Tarif kostet 49 € pro Monat, der Business-Tarif 129 € pro Monat. Wie ein externer Support sauber aufgestellt wird, lesen Sie in unserem Beitrag zur IT-Hotline für Unternehmen.
Häufige Fragen zum Patchmanagement
Wie installiere ich einen Patch richtig?
Beziehen Sie den Patch direkt beim Hersteller oder über die integrierte Update-Funktion der Software. Sichern Sie vorher wichtige Daten, testen Sie ihn bei kritischen Anwendungen auf einem einzelnen Gerät und rollen Sie ihn danach auf die übrigen Systeme aus. Prüfen Sie anschließend, ob die Installation erfolgreich war, und dokumentieren Sie sie.
Kann man einen Patch wieder löschen?
In vielen Fällen ja: Betriebssysteme und Anwendungen bieten meist die Möglichkeit, installierte Updates zu deinstallieren oder einen früheren Stand wiederherzustellen. Bedenken Sie, dass damit die geschlossene Sicherheitslücke wieder offen ist. Entfernen Sie einen Sicherheitspatch deshalb nur bei echten Problemen und installieren Sie die korrigierte Version so bald wie möglich.
Wie oft sollte ein Unternehmen patchen?
Bewährt hat sich ein fester monatlicher Rhythmus, abgestimmt auf die Patchtage der wichtigsten Hersteller. Zusätzlich brauchen Sie einen Notfallweg für kritische Lücken, die sofort geschlossen werden müssen. Firmware von Netzwerkgeräten und Druckern prüfen Sie am besten in einer eigenen, regelmäßigen Routine.
Ist Patchmanagement für kleine Unternehmen Pflicht?
Ein eigenes Gesetz nur für Patches gibt es nicht. Wer aber personenbezogene Daten verarbeitet, muss nach Art. 32 DSGVO angemessene technische und organisatorische Maßnahmen treffen, und regelmäßige Sicherheitsupdates zählen laut BayLDA dazu. Für die meisten Unternehmen ist ein dokumentierter Patchprozess damit faktisch Teil ihrer Datenschutzpflichten.
Quellen
- LSI Bayern: Infoblatt Patchmanagement
- BayLDA: Checkliste Patch Management
- NIST: Guide to Enterprise Patch Management Planning
- IHK Magdeburg: Kleine Updates mit großer Wirkung
- AK-PRAXIS 4.18: Patchmanagement