Ratgeber
Zero-Knowledge-Prinzip: Bedeutung, Funktionsweise und Praxis
·12 Min. Lesezeit·digitalWAS solutions·Mit KI erstellt
 KI-generiertes Bild
Das Zero-Knowledge-Prinzip beschreibt eine einfache Idee: Sie können beweisen, dass Sie ein Geheimnis kennen oder dass eine Aussage stimmt, ohne das Geheimnis selbst preiszugeben. In der Unternehmens-IT taucht der Begriff meist in einer zweiten Bedeutung auf, und zwar als Architektur, bei der ein Cloud-Anbieter Ihre Daten nie im Klartext zu sehen bekommt. Dieser Leitfaden erklärt beide Bedeutungen und zeigt, wo sie sich unterscheiden. Sie erfahren außerdem, wie Sie Zero-Knowledge-Lösungen für Passwörter und Unternehmensdaten sinnvoll prüfen und einsetzen.
Kurz gesagt
- Zero-Knowledge-Beweis: Ein mathematisches Verfahren. Der Prüfer erfährt nur, dass eine Aussage gültig ist, aber nicht, warum.
- Zero-Knowledge-Verschlüsselung: Ein Architekturprinzip. Daten werden auf Ihrem Gerät verschlüsselt, und der Anbieter hat keinen Schlüssel.
- Einsatz im Unternehmen: Passwortmanager, verschlüsselte Cloud-Ablage, Identitätsnachweise und datensparsame Verifizierung.
- Grenzen: Wer den Schlüssel verliert, verliert die Daten. Teamfreigaben brauchen ein sauberes Schlüsselmanagement.
- Prüfpunkt: Ein Zero-Knowledge-Versprechen ist nur so gut wie die Transparenz des Anbieters über seine Verschlüsselung.
Inhaltsverzeichnis
- Was das Zero-Knowledge-Prinzip bedeutet
- Zero-Knowledge-Verschlüsselung: das Prinzip hinter sicheren Cloud-Diensten
- Wie eine Zero-Knowledge-Cloud funktioniert
- Wo Unternehmen das Zero-Knowledge-Prinzip einsetzen
- Grenzen und Risiken in der Praxis
- Checkliste: Zero-Knowledge-Anbieter prüfen
- Unsere Sicht: Zero-Knowledge ist Pflicht, aber nicht das ganze Konzept
- KON-VAULT: Passwortmanagement für Teams mit deutschem Hosting
- Häufige Fragen zum Zero-Knowledge-Prinzip
- Quellen
Was das Zero-Knowledge-Prinzip bedeutet
Der Begriff stammt aus der Kryptografie. Zwei Rollen stehen sich gegenüber:
- Beweiser (Prover): kennt ein Geheimnis oder weiß, dass eine Aussage wahr ist.
- Prüfer (Verifier): will sich davon überzeugen, ohne das Geheimnis zu erfahren.
Nach der Erklärung auf ethereum.org zu Zero-Knowledge-Beweisen erfährt der Prüfer im Idealfall nur eines: dass die Aussage gültig ist. Er lernt nichts über das Geheimnis und auch keine Zusatzinformationen, die ihm später helfen würden, es zu rekonstruieren.
Was dieses Geheimnis ist, hängt vom Einsatzzweck ab. Laut einer Versuchsanleitung der TU Dresden kann der sogenannte Zeuge (Witness) ein Passwort sein, ein geheimer Schlüssel oder die Lösung eines mathematischen Problems.
Ein Alltagsbeispiel: die Höhle mit der Geheimtür
Das klassische Lehrbeispiel macht das Prinzip greifbar:
- Eine ringförmige Höhle hat zwei Gänge, A und B. Hinten verbindet sie eine Tür, die sich nur mit einem Codewort öffnen lässt.
- Die Beweiserin betritt die Höhle und wählt heimlich Gang A oder B.
- Der Prüfer ruft von draußen: „Komm aus Gang B heraus!“
- Kennt sie das Codewort, kommt sie immer aus dem verlangten Gang, notfalls durch die Tür.
- Ohne Codewort gelingt das nur zufällig, also in etwa der Hälfte der Fälle.
Nach einer Runde bleibt Zweifel. Nach 20 Runden liegt die Chance, durch Glück zu bestehen, unter eins zu einer Million (0,5 hoch 20). Das Codewort hat der Prüfer trotzdem nie gehört.
Zeuge, Herausforderung, Antwort
Genau diese Struktur beschreibt ethereum.org als Grundform eines Zero-Knowledge-Beweises:
| Baustein | Funktion | Im Höhlenbeispiel |
|---|---|---|
| Zeuge (Witness) | Das Geheimnis, das der Beweiser kennt | Das Codewort |
| Herausforderung (Challenge) | Eine zufällige Frage des Prüfers | „Komm aus Gang B!“ |
| Antwort (Response) | Die Reaktion, die nur mit dem Geheimnis zuverlässig gelingt | Sie erscheint im richtigen Gang |
Jede weitere Runde senkt die Wahrscheinlichkeit, dass ein Beweiser sein Wissen nur vortäuscht.
Drei Eigenschaften, die ein Zero-Knowledge-Beweis erfüllen muss
- Vollständigkeit: Ist die Aussage wahr, überzeugt ein ehrlicher Beweiser den Prüfer.
- Korrektheit (Soundness): Ist die Aussage falsch, kann ein betrügerischer Beweiser den Prüfer nur mit verschwindend geringer Wahrscheinlichkeit täuschen.
- Zero-Knowledge: Der Prüfer erfährt nichts außer der Gültigkeit der Aussage.
Interaktiv oder nicht-interaktiv
Das Höhlenbeispiel ist interaktiv: Beweiser und Prüfer tauschen sich über viele Runden aus. Für digitale Systeme ist das oft unpraktisch. Deshalb wurden nicht-interaktive Zero-Knowledge-Beweise entwickelt. Sie reduzieren die Kommunikation auf eine einzige Runde, wobei Beweiser und Prüfer einen gemeinsamen Schlüssel verwenden.
Die Forschung hat in den letzten Jahren stark zugelegt. Die FHNW beschreibt, dass vor allem die Blockchain-Technologie den Bedarf an praktisch einsetzbaren Protokollen erhöht hat. Ein weiterer Vorteil: Es kann Zeit sparen, das Ergebnis einer rechenintensiven Funktion zu verifizieren, statt die Funktion erneut auszuführen.
Zero-Knowledge-Verschlüsselung: das Prinzip hinter sicheren Cloud-Diensten
Wenn ein Passwortmanager oder ein Cloud-Speicher mit „Zero Knowledge“ wirbt, ist meist kein mathematischer Beweis gemeint. Gemeint ist ein Architekturprinzip. Wie Chainlink erläutert, ist Zero-Knowledge-Verschlüsselung kein bestimmtes Protokoll: Daten werden verschlüsselt, bevor sie das Gerät verlassen, und nur der Nutzer besitzt den Schlüssel.
Der Anbieter speichert also Daten, die er selbst nicht lesen kann. Er „weiß nichts“ über den Inhalt, daher der Name.
Beweis und Verschlüsselung im direkten Vergleich
| Kriterium | Zero-Knowledge-Beweis | Zero-Knowledge-Verschlüsselung |
|---|---|---|
| Art | Mathematisches Verfahren | Architekturprinzip |
| Ziel | Eine Aussage verifizieren, ohne Details offenzulegen | Gespeicherte Daten vor dem Anbieter schützen |
| Typische Frage | „Ist diese Person volljährig?“ | „Kann der Cloud-Anbieter meine Dateien lesen?“ |
| Wo der Schlüssel liegt | Beim Beweiser, er wird nie übertragen | Beim Nutzer, der Anbieter erhält ihn nie |
| Typischer Einsatz | Identitätsnachweis, Blockchain, Authentifizierung | Passwortmanager, Cloud-Speicher, Kollaboration |
Beide Konzepte verfolgen dasselbe Ziel: so wenig Information wie möglich preisgeben. Die Technik dahinter ist jedoch verschieden.
Abgrenzung zur Ende-zu-Ende-Verschlüsselung
Die Begriffe überschneiden sich, sind aber nicht identisch. Ende-zu-Ende-Verschlüsselung schützt Daten auf dem Weg zwischen zwei Endpunkten, etwa zwischen zwei Teammitgliedern. Zero-Knowledge beschreibt zusätzlich, dass der Betreiber der Plattform zu keinem Zeitpunkt über einen Schlüssel verfügt, weder beim Transport noch bei der Speicherung.
Wie eine Zero-Knowledge-Cloud funktioniert
Der typische Ablauf in fünf Schritten:
- Schlüssel entsteht lokal: Aus Ihrem Master-Passwort oder einem Geräteschlüssel wird auf Ihrem Gerät ein Verschlüsselungsschlüssel abgeleitet.
- Verschlüsselung vor dem Upload: Dateien, Passwörter oder Notizen werden verschlüsselt, bevor sie synchronisiert werden.
- Speicherung beim Anbieter: Auf dem Server liegen nur verschlüsselte Datenblöcke.
- Abruf: Ihr Gerät lädt die verschlüsselten Daten herunter.
- Entschlüsselung lokal: Nur Ihr Gerät mit dem passenden Schlüssel macht die Daten wieder lesbar.
Der deutsche IT-Fachverlag AP Verlag fasst es so zusammen: Die Verschlüsselung erfolgt beim Nutzer, der Anbieter erhält keinen Entschlüsselungsschlüssel und kann die gespeicherten Daten nicht einsehen.
Was der Anbieter trotzdem sehen kann
Zero-Knowledge heißt nicht automatisch, dass der Anbieter gar nichts sieht. Je nach Umsetzung bleiben sichtbar:
- Kontodaten: E-Mail-Adresse, Rechnungsdaten, Anzahl der Nutzer
- Nutzungsdaten: Anmeldezeitpunkte, IP-Adressen, Gerätetypen
- Dateigrößen und Mengen: wie viele Datensätze gespeichert sind
- Metadaten: bei manchen Lösungen Dateinamen und Ordnerstrukturen
Gute Lösungen verschlüsseln auch Metadaten. In einem von Cloudcomputing-Insider beschriebenen Beispiel werden auch Dateinamen und Pfade verschlüsselt, sodass auf den Servern nur verschlüsselte Fragmente liegen. Fragen Sie bei jedem Anbieter gezielt nach, welche Metadaten im Klartext bleiben.
Wo Unternehmen das Zero-Knowledge-Prinzip einsetzen
Passwortmanagement im Team
Der häufigste Anwendungsfall in KMU. Zugangsdaten zu Banking, Buchhaltung, Kundenportalen oder Servern gehören zu den sensibelsten Daten eines Unternehmens. Ein Passwortmanager mit Zero-Knowledge-Architektur sorgt dafür, dass selbst ein erfolgreicher Angriff auf den Server keine lesbaren Passwörter liefert. Wie Sie die Einführung strukturiert angehen, zeigt unser Leitfaden zum Passwortmanagement im Unternehmen.
Verschlüsselte Cloud-Ablage und Kollaboration
Verträge, Personalakten, Patientendaten oder Konstruktionspläne: Wer solche Dokumente in der Cloud teilt, braucht mehr als eine Transportverschlüsselung. Für Teams ist dabei ein Punkt entscheidend: Es müssen Mechanismen für Schlüssel-Export und -Import definiert sein, damit die Vertraulichkeit auch bei geteilten Daten erhalten bleibt.
Identitäts- und Berechtigungsnachweise
Hier kommt der Zero-Knowledge-Beweis im engeren Sinne zum Tragen. Beispiele:
- Ein Kunde weist nach, dass er über 18 ist, ohne sein Geburtsdatum zu nennen.
- Ein Mitarbeiter belegt eine Berechtigung, ohne seine vollständige Identität zu übertragen.
- Ein System prüft, ob ein Kontostand über einem Schwellenwert liegt, ohne den Betrag zu sehen.
Datenschutz durch Technikgestaltung
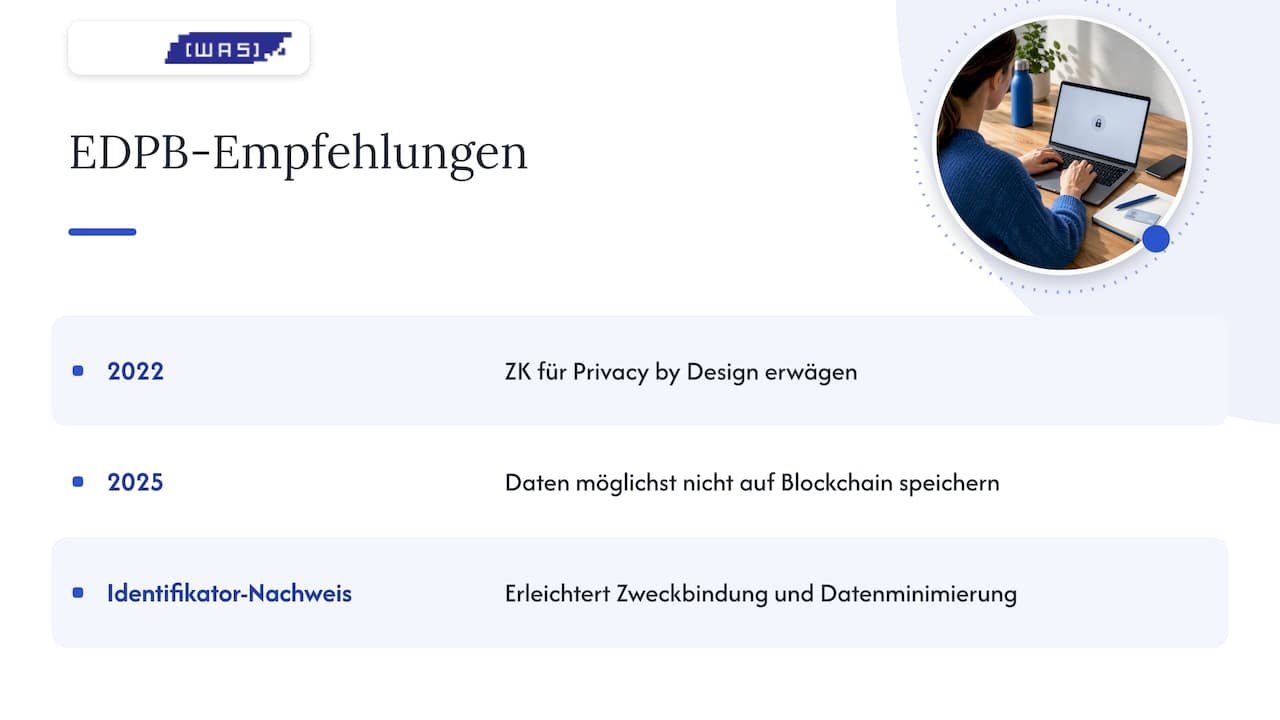
Auch europäische Datenschützer greifen das Prinzip auf. Der Europäische Datenschutzausschuss (EDPB) empfahl 2022 in seiner Stellungnahme zum digitalen Euro, datenschutzfreundliche Verfahren wie Zero-Knowledge-Proofs in Erwägung zu ziehen, um Privacy by Design zu gewährleisten. In seinen Leitlinien zu Blockchains von 2025 rät der EDPB, zusätzliche personenbezogene Daten möglichst nicht auf der Blockchain zu speichern. Der Nachweis von Identifikatoren statt der Identifikatoren selbst kann Zweckbindung und Datenminimierung erleichtern.
Für Unternehmen heißt das: Zero-Knowledge ist kein Nischenthema für Kryptografen, sondern ein Baustein für DSGVO-konforme Prozesse.
 KI-generiertes Bild
Grenzen und Risiken in der Praxis
Zero-Knowledge löst ein Problem sehr gut: Der Anbieter kann Ihre Daten nicht lesen. Andere Risiken bleiben bestehen oder entstehen erst dadurch.
Schlüsselverlust bedeutet Datenverlust
Der Anbieter kann kein Passwort zurücksetzen, das er nie kannte. Vergisst ein Mitarbeiter sein Master-Passwort und gibt es keine Notfallregelung, sind die Daten verloren. Planen Sie deshalb:
- Notfallzugriff: definierte Personen mit Wiederherstellungsrechten
- Wiederherstellungsschlüssel: sicher und offline hinterlegt
- Offboarding-Prozess: Zugriffe beim Austritt geordnet übertragen
Eingeschränkter Komfort
Ohne Schlüssel kann der Server Inhalte weder anzeigen noch durchsuchen. Das schränkt Funktionen ein, etwa die Bearbeitung direkt im Browser ohne lokale Entschlüsselung oder die serverseitige Volltextsuche.
Das Endgerät bleibt der Schwachpunkt
Zero-Knowledge schützt die Daten auf dem Server, nicht auf einem kompromittierten Laptop. Schadsoftware, die Tastatureingaben mitliest, erbeutet das Master-Passwort vor der Verschlüsselung. Eine starke Absicherung der Anmeldung ist daher Pflicht. Hardware-Sicherheitsschlüssel sind hier eine robuste Option. Vor der Anschaffung lohnt ein Blick auf die YubiKey-Kompatibilität mit Plattformen, damit die Schlüssel mit Ihren Systemen und Diensten zusammenarbeiten.
Vertrauen muss überprüfbar sein
Ob ein Anbieter wirklich keinen Zugriff hat, lässt sich von außen schwer prüfen. Cloudcomputing-Insider wies schon 2017 darauf hin, dass echte Sicherheit Transparenz erfordert, etwa durch offengelegten Programmcode für Audits. Nur so lässt sich sicherstellen, dass der Anbieter die Verschlüsselung nicht umgehen kann. Dieses Denken passt zum Ansatz „nie vertrauen, immer prüfen“, den die Zero-Trust-Grundlagen beschreiben: Jeder Zugriff wird geprüft, unabhängig davon, woher er kommt.
Klassische Protokolle sind selten im Login
Interaktive Zero-Knowledge-Protokolle brauchen oft viele Nachrichten zwischen Client und Server. Für die tägliche Anmeldung setzen sich deshalb eher andere Verfahren durch, etwa lokale Schlüsselableitung kombiniert mit starker Mehrfaktor-Authentifizierung.
Checkliste: Zero-Knowledge-Anbieter prüfen
Bevor Sie einen Passwortmanager oder Cloud-Dienst einführen, klären Sie diese Punkte:
| Prüfpunkt | Gute Antwort |
|---|---|
| Wo wird verschlüsselt? | Auf dem Endgerät, vor der Übertragung |
| Wer hat Zugriff auf Schlüssel? | Nur Nutzer, nie der Anbieter |
| Welche Metadaten bleiben lesbar? | Möglichst keine Dateinamen oder Titel im Klartext |
| Wie funktioniert Teilen im Team? | Verschlüsselte Schlüsselweitergabe pro Nutzer oder Gruppe |
| Gibt es einen Notfallzugriff? | Ja, mit klaren Rollen und Protokollierung |
| Wo stehen die Server? | Hosting in Deutschland oder der EU, AV-Vertrag nach DSGVO |
| Wird der Code geprüft? | Unabhängige Audits oder offengelegte Verschlüsselungskonzepte |
| Welche Anmeldung wird unterstützt? | MFA, idealerweise Hardware-Schlüssel |
| Gibt es eine On-Premise-Option? | Für besonders sensible Branchen sinnvoll |
Drei oder mehr unklare Antworten sind ein Warnsignal. Für das sichere Weitergeben einzelner Zugänge finden Sie praktische Methoden in unserem Beitrag Passwörter sicher teilen.
Unsere Sicht: Zero-Knowledge ist Pflicht, aber nicht das ganze Konzept
Wir betreuen Unternehmen von kleinen Teams bis zu großen Firmen bei Software, Hardware und IT-Service. Dabei sehen wir immer wieder dasselbe Muster: Die Verschlüsselung ist sauber gelöst, die Prozesse drumherum nicht.
Passwörter liegen in Excel-Listen, weil der Passwortmanager nur in einer Abteilung eingeführt wurde. Ein Mitarbeiter verlässt das Unternehmen, und niemand weiß, welche Zugänge er hatte. Ein Schlüssel geht verloren, weil es keinen Notfallplan gab.
Unsere Erfahrung daraus:
- Technik und Organisation gehören zusammen. Ein Zero-Knowledge-Tool ohne Rollenmodell und Offboarding-Prozess schafft neue Risiken.
- Hosting-Standort zählt. Für viele unserer Kunden ist deutsches Datenhosting eine Grundvoraussetzung, gerade in Praxen und bei Dienstleistern mit sensiblen Kundendaten.
- Ein Ansprechpartner spart Zeit. Wenn Passwortmanagement, Endgeräte und Support aus einer Hand kommen, entsteht kein Tool-Chaos und keine Lücke zwischen Zuständigkeiten.
- Wahlfreiheit beim Betrieb. Manche Unternehmen wollen einen vollständig verwalteten Cloud-Service, andere die Daten auf eigenen Servern. Beides muss möglich sein.
Zero-Knowledge ist für uns der Mindeststandard bei sensiblen Daten. Sicher wird es erst, wenn das Konzept im Alltag des Teams funktioniert.
— Tom Herold
KON-VAULT: Passwortmanagement für Teams mit deutschem Hosting
Mit KON-VAULT bieten wir einen Passwortmanager für Teams, der auf Ende-zu-Ende-Verschlüsselung setzt. Entwickelt wird er von uns selbst, die Daten liegen in Deutschland, und bei Fragen erreichen Sie unsere Hotline mit persönlicher Betreuung rund um die Uhr.
Zwei Betriebsmodelle stehen zur Wahl:
| Modell | Preis | Geeignet für |
|---|---|---|
| KON-VAULT Cloud | 19 € pro Nutzer und Monat | Teams, die einen verwalteten Cloud-Service wollen |
| KON-VAULT On-Premise | 49 € pro Nutzer und Monat | Unternehmen, die Daten auf eigener Infrastruktur halten |
Alle Details und den Einstieg finden Sie auf der Seite zu KON-VAULT für Teams. Wer zusätzlich Endgeräte, Rollouts oder Support auslagern möchte, findet unsere Managed IT-Services aus derselben Hand.
Häufige Fragen zum Zero-Knowledge-Prinzip
Was ist Zero-Knowledge-Verschlüsselung?
Zero-Knowledge-Verschlüsselung bedeutet, dass Daten auf Ihrem Gerät verschlüsselt werden, bevor sie zum Anbieter gelangen. Der Anbieter besitzt keinen Schlüssel und kann die Inhalte daher nicht lesen. Es handelt sich um ein Architekturprinzip, nicht um ein bestimmtes Verschlüsselungsverfahren.
Was sind Zero-Knowledge-Beweise?
Zero-Knowledge-Beweise sind kryptografische Verfahren, mit denen jemand die Gültigkeit einer Aussage belegt, ohne Details preiszugeben. Der Prüfer erfährt nur, dass die Aussage stimmt. Eingesetzt werden sie etwa für Identitätsnachweise und in Blockchain-Anwendungen.
Kann ein Zero-Knowledge-Anbieter mein Passwort zurücksetzen?
Nein, das Master-Passwort kennt nur der Nutzer. Der Anbieter kann den Zugang deshalb nicht wiederherstellen. Unternehmen sollten Notfallzugriffe und Wiederherstellungsschlüssel vor der Einführung festlegen.
Ist Zero-Knowledge automatisch DSGVO-konform?
Nicht automatisch. Die Architektur unterstützt Datenminimierung und Vertraulichkeit deutlich, doch DSGVO-Konformität hängt auch von Hosting-Standort, Auftragsverarbeitungsvertrag, Zugriffsrechten und Löschkonzepten ab. Klären Sie im Zweifel mit Ihrem Datenschutzbeauftragten, ob eine Lösung für Ihre Datenkategorien passt.
Quellen
- ethereum.org: Zero-Knowledge-Beweise
- TU Dresden: Praktikumsversuch Zero-Knowledge-Beweise
- FHNW: Tech-Talk zu Zero-Knowledge Proofs
- Chainlink: What Is Zero-Knowledge Encryption?
- AP Verlag: Sichere Kollaboration über Cloud-Dienste
- Cloudcomputing-Insider: Zero-Knowledge in der Cloud
- EDPB: Statement 04/2022 zum digitalen Euro
- EDPB: Use of blockchains (2025)