Ratgeber
Auftragsverarbeitung nach DSGVO: Erklärung, AV-Vertrag, Praxis
·11 Min. Lesezeit·digitalWAS solutions·Mit KI erstellt
 KI-generiertes Bild
Von Auftragsverarbeitung spricht die DSGVO, wenn ein externer Dienstleister personenbezogene Daten im Auftrag Ihres Unternehmens verarbeitet und dabei an Ihre Weisungen gebunden ist. Sie bleiben als Verantwortlicher für die Daten zuständig, der Dienstleister ist der Auftragsverarbeiter. Für diese Zusammenarbeit brauchen Sie einen Vertrag zur Auftragsverarbeitung (AV-Vertrag) nach Art. 28 DSGVO. Dieser Leitfaden zeigt, woran Sie eine Auftragsverarbeitung erkennen, was in den Vertrag gehört und worauf Sie bei Cloud-Software wie einem Passwortmanager achten sollten.
Kurz gesagt
- Auftragsverarbeitung: Ein Dienstleister verarbeitet personenbezogene Daten nach Ihren Weisungen. Ihr Unternehmen ist der Verantwortliche, der Dienstleister der Auftragsverarbeiter.
- Typische Fälle: Hosting, Cloud-Dienste, IT-Support und SaaS-Tools wie CRM, Zeiterfassung oder Passwortmanager.
- AV-Vertrag ist Pflicht: Gegenstand, Dauer, Art und Zweck, Datenarten, betroffene Personen sowie Rechte und Pflichten beider Seiten müssen schriftlich oder elektronisch festgehalten werden.
- Verantwortung bleibt bei Ihnen: Sie müssen Anbieter auswählen, die hinreichende Garantien für Datenschutz und Datensicherheit bieten.
- Passwortmanager: Achten Sie auf Ende-zu-Ende-Verschlüsselung, Hosting in Deutschland, einen sauberen AV-Vertrag und eine interne Passwortrichtlinie.
Inhaltsverzeichnis
- Was Auftragsverarbeitung nach DSGVO bedeutet
- Wann eine Auftragsverarbeitung vorliegt und wann nicht
- Der AV-Vertrag: Pflichtinhalte nach Art. 28 DSGVO
- Verantwortung und Pflichten beider Seiten
- Praxis-Check: Auftragsverarbeitung in 6 Schritten prüfen
- Sonderfall Passwortmanager: Wann ist er DSGVO-konform?
- Unsere Sicht: AV-Verträge sind kein Papierkram, sondern Architekturfrage
- Weniger Tools, weniger Verträge: digitalWAS
- Häufige Fragen zur Auftragsverarbeitung
- Quellen
Was Auftragsverarbeitung nach DSGVO bedeutet
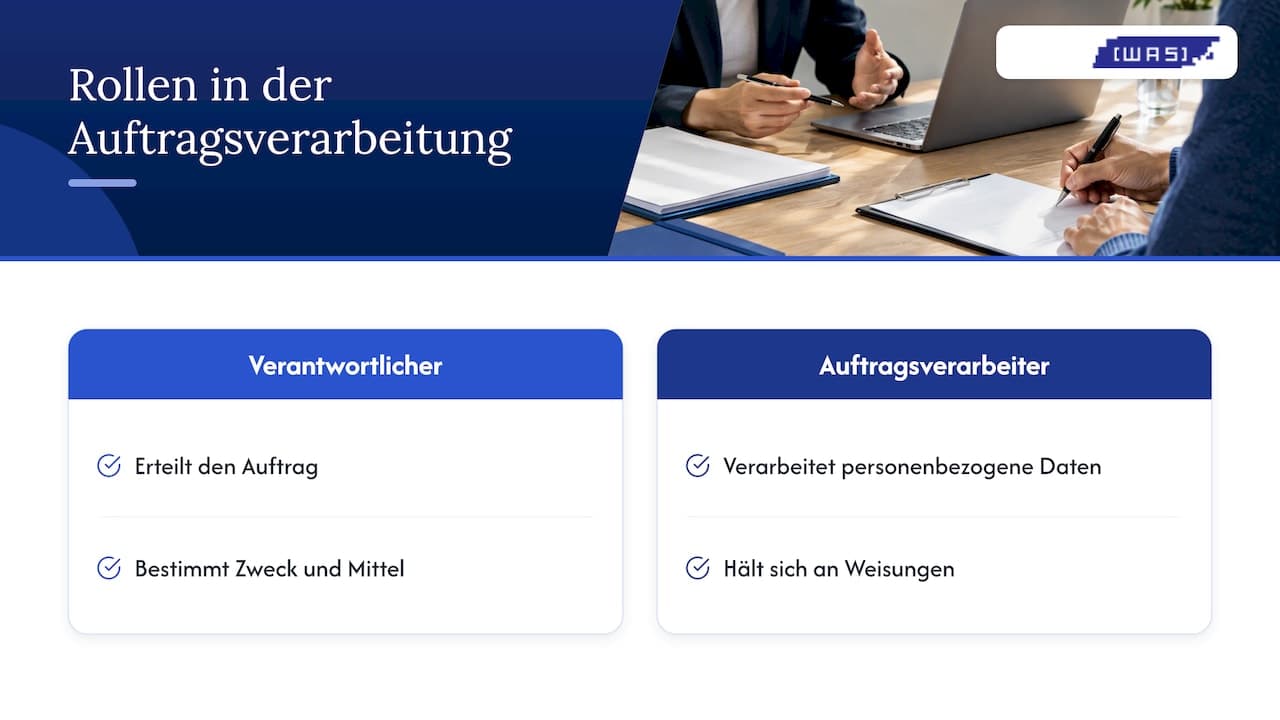
Die Landesbeauftragte für Datenschutz NRW fasst es knapp zusammen: Bei der Auftragsverarbeitung lässt ein Verantwortlicher personenbezogene Daten durch eine externe Stelle verarbeiten. Der Verantwortliche erteilt den Auftrag und entscheidet über Zweck und Mittel. Der Auftragsverarbeiter führt aus und hält sich an die Weisungen.
 KI-generiertes Bild
Entscheidend ist also nicht, wer die Server betreibt oder wer technisch auf die Daten zugreift. Entscheidend ist, wer bestimmt, warum und wie verarbeitet wird.
Verantwortlicher und Auftragsverarbeiter im Vergleich
| Merkmal | Verantwortlicher | Auftragsverarbeiter |
|---|---|---|
| Rolle | Erteilt den Auftrag | Führt den Auftrag aus |
| Entscheidet über Zweck der Verarbeitung | Ja | Nein |
| Ist an Weisungen gebunden | Nein | Ja |
| Typisches Beispiel | Ihr Unternehmen mit Kunden- und Mitarbeiterdaten | Cloud-Anbieter, Hoster, IT-Dienstleister |
| Hauptpflicht | Geeigneten Dienstleister auswählen und kontrollieren | Weisungen befolgen, Daten schützen, unterstützen |
| Darf Daten für eigene Zwecke nutzen | Ja, im Rahmen der Rechtsgrundlage | Nein |
Praxisbeispiel: Ein Steuerbüro speichert Mandantenkontakte in einer Cloud-CRM-Software. Das Steuerbüro ist Verantwortlicher. Der Softwareanbieter speichert und verarbeitet die Kontakte nur, damit das Büro das CRM nutzen kann. Er ist Auftragsverarbeiter.
Wann eine Auftragsverarbeitung vorliegt und wann nicht
Nicht jeder Dienstleister mit Datenkontakt ist automatisch Auftragsverarbeiter. Das Bayerische Landesamt für Datenschutzaufsicht nennt in seiner Abgrenzungshilfe zur Auftragsverarbeitung drei Anhaltspunkte. Eine Auftragsverarbeitung liegt in der Regel vor, wenn die Dienstleistung
- gezielt auf die Verarbeitung personenbezogener Daten ausgerichtet ist,
- die Datenverarbeitung ein Schlüsselelement der Leistung ist oder
- systematischen, umfangreichen Zugang zu personenbezogenen Daten mit sich bringt.
Typisch Auftragsverarbeitung
- Webhosting und Rechenzentrumsleistungen
- Cloud-Dienste und SaaS-Anwendungen (CRM, Ticketing, Zeiterfassung, Terminbuchung)
- Laufender IT-Support und Fernwartung mit Zugriff auf Systeme
- Cloud-Passwortmanager
- Newsletter- und Telefonie-Dienste, die Kontaktdaten verarbeiten
- Externe Lohnabrechnung im Auftrag
Typisch keine Auftragsverarbeitung
- Ein einmalig eingesetzter IT-Berater, der nur beiläufig Daten zu Gesicht bekommt. Dieses Beispiel nennt das BayLDA ausdrücklich.
- Dienstleister, bei denen die Datenverarbeitung nur Nebenprodukt ist, etwa Handwerker oder Reinigungskräfte im Büro.
- Berufsgeheimnisträger und Stellen, die über Zweck und Mittel eigenständig entscheiden. Sie sind meist selbst Verantwortliche.
Das BayLDA betont: Die Art der Dienstleistung ist ein guter Ausgangspunkt, entscheidend bleiben aber die gesetzlichen Kriterien und die Umstände des Einzelfalls. In der Praxis werden AV-Verträge daher auch unnötig geschlossen, etwa mit Stellen, die eigentlich selbst Verantwortliche sind. Prüfen Sie die Rolle deshalb zuerst und setzen Sie den Vertrag danach auf.
Der AV-Vertrag: Pflichtinhalte nach Art. 28 DSGVO
Die Auftragsverarbeitung darf nur auf Grundlage eines bindenden Vertrags oder eines anderen Rechtsinstruments erfolgen. Das stellt der Landesbeauftragte für Datenschutz Baden-Württemberg klar. Der Vertrag muss bestimmte Eckdaten festlegen:
| Pflichtangabe | Was Sie konkret festhalten | Beispiel CRM-Software |
|---|---|---|
| Gegenstand | Welche Leistung erbracht wird | Bereitstellung und Betrieb einer CRM-Plattform |
| Dauer | Laufzeit der Verarbeitung | Für die Dauer des Abonnements |
| Art und Zweck | Was mit den Daten geschieht und wozu | Speichern, Anzeigen, Auswerten von Kundendaten |
| Datenarten | Welche Daten betroffen sind | Namen, E-Mail, Telefonnummern, Notizen |
| Betroffene Personen | Wessen Daten verarbeitet werden | Kunden, Interessenten, Mitarbeitende |
| Rechte und Pflichten | Weisungsrecht, Kontrollrechte, Pflichten des Dienstleisters | Siehe nächster Abschnitt |
Dazu kommen die Pflichten des Auftragsverarbeiters: Verarbeitung nur auf dokumentierte Weisung, geeignete technische und organisatorische Maßnahmen (TOM), Meldung von Datenschutzverletzungen, Unterstützung des Verantwortlichen und das Ermöglichen von Kontrollen.
Achtung bei der Form
Viele AV-Verträge verweisen pauschal auf AGB, Anlagen oder Webseiten. Die Datenschutzaufsicht Sachsen-Anhalt warnt in ihren Hinweisen zur Checkliste „Prüfung AVV“: Ein pauschaler Verweis auf nicht formgerechte AGB oder andere Dokumente kann einen Formmangel des gesamten AV-Vertrags bewirken.
Für die Praxis heißt das:
- Die TOM als konkrete Anlage beifügen, nicht nur als Link.
- Eingesetzte Subunternehmer (zum Beispiel Rechenzentren) namentlich auflisten lassen.
- Vertrag und Anlagen gemeinsam ablegen und versionieren.
- Bei Änderungen eine aktualisierte Fassung anfordern.
Verantwortung und Pflichten beider Seiten
Der Verantwortliche bleibt grundsätzlich für jede Verarbeitung zuständig, die er selbst oder über einen Dienstleister veranlasst. Das gilt auch dann, wenn der Fehler beim Dienstleister passiert. Laut LfDI Baden-Württemberg dürfen Sie nur Auftragsverarbeiter einsetzen, die hinreichende Garantien für eine datenschutzkonforme Verarbeitung bieten. Außerdem müssen Sie dafür sorgen, dass der Dienstleister geeignete technische und organisatorische Maßnahmen trifft.
Ihre Pflichten als Verantwortlicher
- Auswahl: Anbieter nach Sicherheitsniveau, Serverstandort und Transparenz prüfen.
- Vertrag: AV-Vertrag vor Beginn der Verarbeitung abschließen.
- Weisungen: Klar dokumentieren, was der Dienstleister tun darf.
- Kontrolle: TOM, Zertifikate und Nachweise regelmäßig prüfen.
- Dokumentation: Den Dienstleister in Ihrem Verzeichnis der Verarbeitungstätigkeiten aufführen.
Pflichten des Auftragsverarbeiters
- Daten nur nach Weisung verarbeiten
- Angemessene Sicherheitsmaßnahmen umsetzen
- Datenschutzverletzungen an den Verantwortlichen melden
- Kontrollen und Prüfungen ermöglichen
- Den Verantwortlichen bei Betroffenenrechten und Meldepflichten unterstützen
Ein Dienstleister, der Daten eigenmächtig für eigene Zwecke nutzt, verlässt die Rolle des Auftragsverarbeiters. Er wird dann selbst als Verantwortlicher behandelt und haftet entsprechend. Bei unklaren Haftungsfragen oder einem konkreten Datenschutzvorfall sollten Sie Ihren Datenschutzbeauftragten oder eine auf Datenschutzrecht spezialisierte Kanzlei einbeziehen.
Praxis-Check: Auftragsverarbeitung in 6 Schritten prüfen
- Dienstleister erfassen: Listen Sie alle externen Tools und Services auf, die personenbezogene Daten berühren: Software, Hosting, IT-Support, Telefonie.
- Rolle bestimmen: Prüfen Sie für jeden Eintrag, ob der Dienstleister nach Ihren Weisungen arbeitet oder selbst über Zwecke entscheidet.
- AV-Vertrag anfordern: Seriöse Anbieter stellen einen fertigen Vertrag bereit. Prüfen Sie die Pflichtangaben aus der Tabelle oben.
- TOM bewerten: Verschlüsselung, Zugriffskonzept, Backups, Protokollierung, Serverstandort.
- Subunternehmer prüfen: Wer hostet? Wo stehen die Rechenzentren? Mehr zur Bedeutung des Standorts lesen Sie in unserem Beitrag zum Serverstandort Deutschland bei SaaS.
- Dokumentieren und wiedervorlegen: Verträge zentral ablegen und mindestens jährlich oder bei Änderungen prüfen.
Wie Sie Softwareanbieter darüber hinaus bewerten, zeigt unsere Checkliste für DSGVO-konforme CRM-Software.
Sonderfall Passwortmanager: Wann ist er DSGVO-konform?
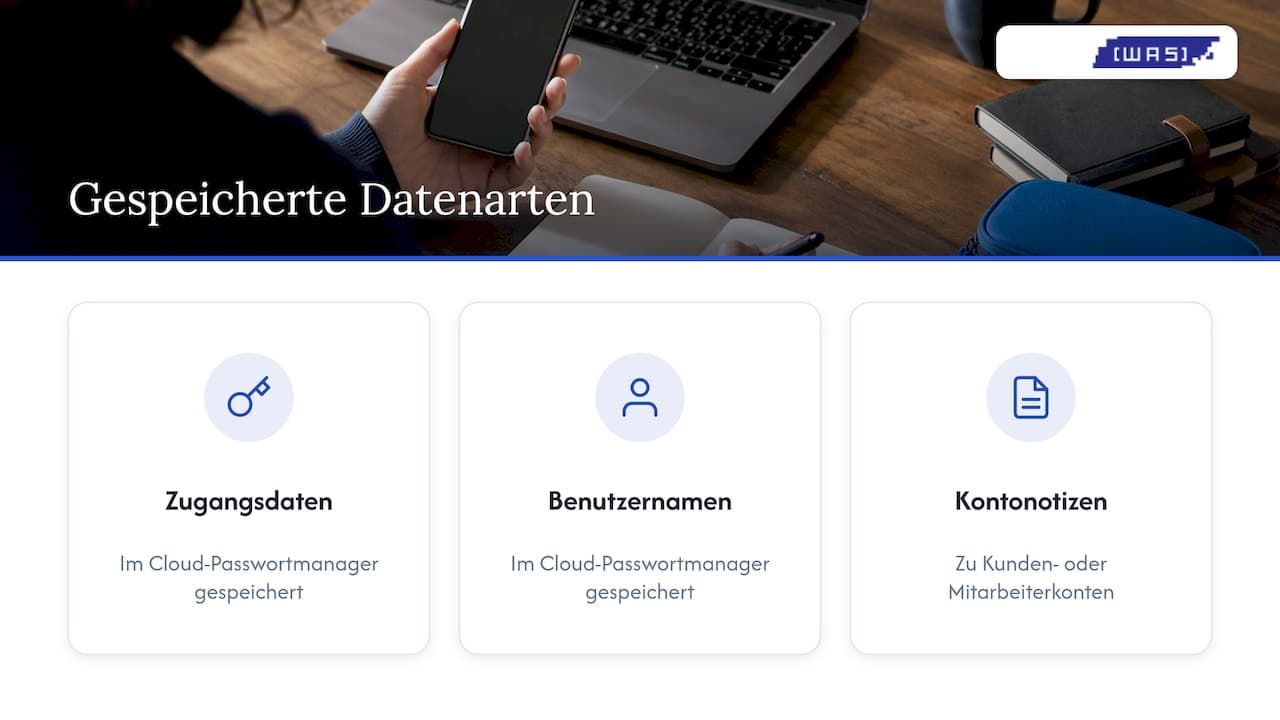
Ein Cloud-Passwortmanager speichert Zugangsdaten, Benutzernamen und oft auch Notizen zu Kunden- oder Mitarbeiterkonten. Damit ist er in der Regel ein Cloud-Dienst mit Zugriff auf personenbezogene Daten und fällt unter die Auftragsverarbeitung. Gleichzeitig ist er ein zentraler Baustein Ihrer Datensicherheit.
 KI-generiertes Bild
Die Datenschutzkonferenz betont in ihrer Orientierungshilfe für Anbieter von Onlinediensten, dass die Sicherheit einer Anwendung als Ganzes zu betrachten ist. Der Umgang mit Passwörtern ist dabei ein wichtiger Baustein. Das Sicherheitskonzept muss regelmäßig auditiert, evaluiert und verbessert werden.
Kriterien für einen DSGVO-konformen Passwortmanager
| Kriterium | Worauf Sie achten | Warum es zählt |
|---|---|---|
| Verschlüsselung | Ende-zu-Ende, Entschlüsselung nur auf dem Endgerät | Der Anbieter kann Passwörter nicht im Klartext lesen |
| Hosting | Rechenzentren in Deutschland oder On-Premise | Klare Rechtslage, kurze Wege |
| AV-Vertrag | Vollständige Pflichtangaben, TOM als Anlage | Nachweis gegenüber der Aufsicht |
| Rollen und Rechte | Tresore pro Team, Freigaben pro Eintrag | Need-to-know-Prinzip |
| Protokollierung | Nachvollziehbar, wer wann auf was zugreift | Aufklärung von Vorfällen |
| Offboarding | Zugriffe zentral entziehen | Kein Wissen geht mit ausscheidenden Mitarbeitenden |
Richtlinien für das Passwortmanagement im Unternehmen
Ein Tool allein reicht nicht. Halten Sie in einer internen Passwortrichtlinie fest, wie Ihr Team damit arbeitet:
- Pflicht zum Tool: Geschäftliche Zugangsdaten werden ausschließlich im freigegebenen Passwortmanager gespeichert, nicht in Tabellen, E-Mails oder Notizzetteln.
- Einzigartige Passwörter: Jedes Konto erhält ein eigenes, vom Tool generiertes Passwort.
- Mehr-Faktor-Authentifizierung: Für den Passwortmanager selbst und für kritische Systeme verpflichtend.
- Freigaben nach Bedarf: Zugriff nur für die Personen, die ihn für ihre Aufgabe brauchen. Freigaben laufen über das Tool, nie über Chat oder Mail. Mehr dazu in unserem Beitrag zum Thema Passwörter sicher teilen.
- Rollenmodell: Wer verwaltet Tresore, wer darf Einträge anlegen, wer nur lesen?
- Wechsel bei Anlass: Passwörter nach Vorfällen, Verdacht oder Personalwechsel sofort ändern.
- Offboarding-Prozess: Beim Austritt Zugriffe am selben Tag entziehen und geteilte Passwörter rotieren.
- Regelmäßige Überprüfung: Berechtigungen und Richtlinie mindestens jährlich prüfen, passend zur Forderung der DSK nach regelmäßiger Evaluierung.
Einen ausführlichen Fahrplan für die Einführung finden Sie im Leitfaden Passwortmanagement für KMU.
Unsere Sicht: AV-Verträge sind kein Papierkram, sondern Architekturfrage
Wir erleben in Projekten mit kleinen und mittleren Unternehmen immer wieder dasselbe Muster: Zehn, fünfzehn einzelne Tools, jedes mit eigenem Anbieter, eigenem Serverstandort und eigenem AV-Vertrag. Niemand hat den vollständigen Überblick, welche Kundendaten wo liegen.
Jedes zusätzliche Tool ist ein zusätzlicher Auftragsverarbeiter. Das bedeutet einen weiteren Vertrag, weitere TOM zum Prüfen, weitere Subunternehmer und eine weitere Schnittstelle, über die Daten fließen.
Deshalb setzen wir auf All-in-One-Integration: Zeiterfassung, CRM, Aufgaben, Ticketing, Terminbuchung und Dokumente auf einer Plattform aus eigener Softwareentwicklung, mit Datenhosting in Deutschland. Weniger Anbieter heißt weniger Verträge, weniger Datenübertragungen und klarere Verantwortlichkeiten.
Bei Passwörtern gehen wir noch einen Schritt weiter. Mit KON-VAULT setzen wir auf Ende-zu-Ende-Verschlüsselung und bieten neben der Cloud-Variante auch eine On-Premise-Lösung für Unternehmen, die ihre Zugangsdaten im eigenen Haus halten wollen.
Unser Rat: Prüfen Sie nicht nur, ob ein AV-Vertrag existiert. Prüfen Sie, wie viele Sie eigentlich brauchen.
Tom Herold
Weniger Tools, weniger Verträge: digitalWAS
Wenn Sie Ihre Prozesse und Ihr Passwortmanagement DSGVO-konform aufstellen wollen, bündelt digitalWAS die Bausteine bei einem Ansprechpartner: Software, Hardware und IT-Service, mit echter 24/7-Hotline und persönlicher Betreuung.
- KON-VAULT Cloud: 19 € pro Monat und Nutzer, Ende-zu-Ende-verschlüsselt
- KON-VAULT On-Premise: 49 € pro Monat und Nutzer, für den Betrieb in Ihrer eigenen Infrastruktur
- digital scaleUp Starter: 49 € pro Monat
- digital scaleUp Business: 129 € pro Monat
So starten Sie: KON-VAULT Passwortmanager ansehen oder die All-in-One-Plattform digital scaleUp testen. Für laufende IT-Betreuung und Support finden Sie unsere Managed IT-Services. Wie wir selbst mit Ihren Daten umgehen, steht in unserer Datenschutzerklärung.
Häufige Fragen zur Auftragsverarbeitung
Was ist der Unterschied zwischen Auftragsverarbeitung und Auftragsdatenverarbeitung?
„Auftragsdatenverarbeitung“ ist der Begriff aus dem alten Bundesdatenschutzgesetz, geregelt in § 11 BDSG a. F. Seit Geltung der DSGVO spricht man von Auftragsverarbeitung nach Art. 28 DSGVO. Das Grundprinzip ist gleich geblieben: Der Dienstleister arbeitet weisungsgebunden für den Verantwortlichen.
Muss der AV-Vertrag handschriftlich unterschrieben werden?
Nein. Der Vertrag kann schriftlich oder in einem elektronischen Format geschlossen werden. Wichtig ist, dass alle Pflichtangaben vollständig und nachvollziehbar dokumentiert sind. Pauschale Verweise auf nicht formgerechte AGB sollten Sie vermeiden.
Brauche ich einen AV-Vertrag mit meinem IT-Dienstleister?
In der Regel ja, wenn der Dienstleister laufend Systeme betreut, Fernwartung durchführt oder Zugriff auf Server mit personenbezogenen Daten hat. Bei einem einmalig eingesetzten Berater mit nur beiläufigem Datenzugang liegt nach Auffassung des BayLDA keine Auftragsverarbeitung vor. Entscheidend ist der Einzelfall.
Wer haftet, wenn beim Auftragsverarbeiter Daten verloren gehen?
Grundsätzlich bleibt der Verantwortliche gegenüber Betroffenen und Aufsicht in der Pflicht, weil er den Dienstleister ausgewählt hat. Der Auftragsverarbeiter haftet zusätzlich, wenn er gegen seine eigenen Pflichten oder gegen Weisungen verstößt. Im konkreten Schadensfall sollten Sie Ihren Datenschutzbeauftragten oder eine Fachkanzlei hinzuziehen.
Ist ein Passwortmanager mit Ende-zu-Ende-Verschlüsselung automatisch DSGVO-konform?
Die Verschlüsselung ist ein starker Baustein, aber nicht der einzige. Dazu gehören ein vollständiger AV-Vertrag, ein nachvollziehbarer Serverstandort, ein Rollen- und Rechtekonzept sowie eine interne Passwortrichtlinie. Laut Datenschutzkonferenz ist das Sicherheitskonzept zudem regelmäßig zu prüfen und zu verbessern.
Quellen
- LDI NRW: Auftragsverarbeitung
- BayLDA: Abgrenzungshilfe Auftragsverarbeitung
- LfDI Baden-Württemberg: Auftragsverarbeitung nach DS-GVO
- LfD Sachsen-Anhalt: Hinweise zur Checkliste Prüfung AVV
- Datenschutzkonferenz: Anforderungen an Anbieter von Onlinediensten